


La plupart des entreprises s'appuient encore surdes infrastructures à clé publique (PKI)héritées, mises en place à une époque où les besoins étaient plus simples et ne concernaient qu'une poignée de cas d'utilisation. Des systèmes tels que Microsoft Active Directory Certificate Services (AD CS) ont été conçus pour prendre en charge des applications internes, et non l'explosion des charges de travail dans le cloud, IoT , des pipelines DevOps et des identités machine qui caractérisent aujourd'hui l'informatique d'entreprise.
PKI PKI PKI consiste à remplacer ou à mettre à niveau PKI obsolète afin de répondre aux exigences actuelles et futures en matière de confiance numérique, d'évolutivité et d'automatisation. Il ne s'agit pas d'un simple remplacement pur et simple, mais d'une réorientation stratégique vers une gestion des certificats flexible, évolutive et automatisée, qui s'adapte au mode de fonctionnement réel des organisations d'aujourd'hui.
Cet article présente cinq raisons pour lesquelles PKI mérite de figurer dans votre feuille de route en matière de sécurité, ainsi que les signes avant-coureurs indiquant que votre infrastructure actuelle pourrait déjà être en retard.
Les signes indiquant que votre PKI d'une mise à niveau
Avant d'examiner les raisons justifiant une modernisation, il est utile d'identifier les symptômes d'un PKI qui a dépassé sa conception initiale. Trois schémas reviennent régulièrement.
Une infrastructure obsolète qui ne parvient pas à suivre le rythme
PKI initialement mis en place pour une ou deux applications internes s'étendent désormais à un nombre d'utilisateurs, d'appareils et d'environnements bien plus important que ce pour quoi ils avaient été conçus. Les systèmes tels que Microsoft CA aux outils modernes, offrent des capacités d'automatisation limitées et sont sujets à des erreurs de configuration au cours de leur longue durée de vie. Lorsqu'un certificat d'autorité de certification racine a une durée de vie pouvant aller jusqu'à 25 ans, l'environnement technologique qui l'entoure finira inévitablement par dépasser le système lui-même.
Prolifération des certificats et PKI « fantôme »
Lorsque PKI centralisée PKI répondre à la demande, chaque équipe met en place ses propres autorités de certification sans se coordonner avec les autres équipes, sans parler des services informatiques ou de sécurité. Il en résulte des certificats non répertoriés, des politiques de sécurité incohérentes et des pannes imprévues qui apparaissent lors des audits. Selon le rapport « State of Machine Identity Management » de 2023, seules 47 % des entreprises disposent d’effectifs suffisants dédiés à leur PKI. Ce manque de personnel accentue le problème de prolifération, car les équipes répondent à leurs besoins immédiats sans disposer de l’expertise nécessaire pour anticiper les implications à long terme.
Déficits de compétences et manque de clarté quant aux responsabilités
PKI souvent transférée d'une équipe à l'autre sans que la responsabilité en soit clairement attribuée. L'expertise nécessaire à sa gestion est difficile à trouver et encore plus difficile à conserver, en particulier lorsque PKI doit être maintenue pendant des décennies. La plupart des organisations ne disposent pas du personnel spécialisé nécessaire pour gérer l'ensemble du cycle de vie d'une autorité de certification racine, depuis son déploiement initial jusqu'au renouvellement des certificats, en passant par les mises à jour des politiques et, à terme, sa mise hors service.
Raison n° 1 : des options de déploiement flexibles pour les environnements hybrides et multicloud
En matière PKI, il n'existe pas de solution universelle. Les déploiements traditionnels enferment les entreprises dans des architectures sur site rigides, incapables de s'adapter aux opérations hybrides et multicloud. À mesure que les charges de travail migrent d'un environnement à l'autre, une PKI qui ne fonctionne que sur un seul serveur sur site devient un frein plutôt qu'un pilier.
PKI modernes offrent une flexibilité de déploiement qui s'adapte au mode de fonctionnement réel des entreprises. Que vous ayez besoin PKI dans le cloud PKI SaaS ou PKI a Service), d'appareils sur site ou de configurations hybrides combinant les deux, la plateforme adaptée s'adapte à votre infrastructure plutôt que de vous obliger à adapter votre infrastructure à celle-ci.
Cette flexibilité est essentielle dans plusieurs cas de figure. Les migrations vers le cloud nécessitent PKI native dans les environnements AWS, Azure ou multicloud. Les fusions et acquisitions entraînent l’apparition de nouvelles infrastructures d’autorités de certification (CA) qui doivent être intégrées rapidement. Les équipes soumises à des exigences réglementaires ou de sécurité différentes peuvent avoir besoin d’autorités de certification isolées, tout en restant rattachées à une gouvernance centralisée.
EJBCA, PKI Keyfactor, prend en charge toute cette gamme de modèles de déploiement, disponibles sous forme de SaaS, deAppliance cloud,Appliance Software Appliance Hardware ou PKI gérée PKI service. Les 48 % d’entreprises qui citent les services cloud comme facteur déterminant pour PKI (rapport « State of Machine Identity Management » 2023) ont besoin d’une plateforme conçue pour répondre à cette réalité.
Raison n° 2 : prise en charge des cas d'utilisation modernes dans les domaines de IoT, du DevOps et du cloud
Les environnements informatiques actuels vont bien au-delà de l'infrastructure Microsoft traditionnelle. Les développeurs s'attendent à pouvoir utiliser des certificats via des API. Les fabricants ont besoin de certificats intégrés dans leurs installations de production.IoT nécessitent une authentification sécuriséeà grande échelle, les charges de travail conteneurisées exigent des certificats à durée de vie courte, émis et renouvelés automatiquement, et les applications cloud natives requièrent PKI s'intégrer aux plateformes d'orchestration et aux pipelines CI/CD.
Une PKI moderne PKI être suffisamment adaptable et évolutive pour gérer des milliers d'opérations liées aux certificats par seconde dans ces environnements variés. Cela implique de prendre en charge des protocoles tels que SCEP, ACME, EST et CMP, ainsi que des API REST robustes permettant aux équipes de développement d'intégrer directement l'émission de certificats dans leurs flux de travail.
PKI traditionnels n'ont pas été conçus pour répondre à un éventail aussi large de cas d'utilisation. Ils prennent généralement en charge un ensemble restreint de protocoles, ne disposent pas d'architectures axées sur les API et nécessitent une intervention manuelle pour des opérations qui, dans les environnements modernes, sont censées s'effectuer automatiquement. Moderniser votre PKI répondre aux besoins des différents cas d'utilisation là où ils se présentent, plutôt que d'obliger chaque équipe à travailler dans les limites d'un système conçu pour une autre époque.
Les organisations qui utilisent Microsoft CA une PKI moderne peuvent procéder à une migration progressive. Ce modèle de coexistence permet aux équipes de prendre en charge de nouveaux cas d’utilisation à l’aide d’outils modernes tout en conservant les workflows existants pendant la transition, ce qui réduit les risques et permet d’adapter le calendrier de migration au niveau de préparation de l’organisation plutôt qu’à une date de basculement imposée.
Raison n° 3 : une évolutivité qui s'adapte à la croissance de votre entreprise
PKI traditionnelles imposent des limites strictes en matière d'évolutivité. Les systèmes tels que Microsoft CA conçus pour exécuter une autorité de certification (CA) par serveur, sans prise en charge intégrée de la multi-location ni de la haute disponibilité. À mesure que le volume de certificats augmente et que de nouveaux cas d'utilisation apparaissent, cette architecture devient de plus en plus complexe et coûteuse à entretenir.
PKI modernes éliminent ces contraintes. Les entreprises peuvent créer de nouvelles autorités de certification (CA) en quelques minutes, mettre en cluster PKI pour garantir une haute disponibilité et évoluer pour prendre en charge des millions, voire des milliards de certificats. Qu'elle soit déployée sous forme de SaaS, de services gérés ou d'infrastructure auto-hébergée, une plateforme moderne évolue au rythme de l'entreprise au lieu de la freiner.
Les économies réalisées sont quantifiables. Uneétude « Total Economic Impact » menée par Forrestera révélé que Keyfactor avaient réduit de 95 % leurs coûts PKI en consolidant leurs systèmes existants sur une plateforme moderne. Cette réduction résulte non seulement de la suppression hardware des licences redondants, mais aussi de l’efficacité opérationnelle gagnée lorsque PKI ne nécessite plus de équipes dédiées pour gérer une infrastructure fragmentée.
Raison n° 4 : une infrastructure CA simplifiée et consolidée
PKI d'entreprise ont tendance à se multiplier au fil du temps. À mesure que différentes équipes adoptent des solutions ponctuelles pour divers cas d'utilisation, il en résulte un paysage fragmenté caractérisé par des autorités de certification disparates, des politiques incohérentes et des coûts croissants. Selon Keyfactor , les grandes entreprises se retrouvent souvent à gérer neuf PKI différentes, voire plus, chacune avec ses propres coûts de gestion, son cadre de politiques et son profil de risque.
La gestion PKI grande échellenécessite une consolidation. La modernisation PKI regrouper ces outils disparates au sein d'une plateforme centralisée qui garantit une gouvernance et un contrôle cohérents, réduit le coût total de possession et offre une vue d'ensemble unique de l'ensemble des certificats.
De nombreuses organisations formalisent cette consolidation par le biais d’un centre d’excellence en cryptographie (CCoE), une équipe pluridisciplinaire chargée d’établir PKI , de coordonner les décisions de déploiement et de veiller à ce que les pratiques de gestion des certificats s’alignent sur la politique de sécurité globale. Une PKI moderne soutient ce modèle en offrant la visibilité centralisée et l’application des politiques dont un CCoE a besoin pour fonctionner efficacement.
Raison n° 5 : Automatisation et « crypto-agilité » pour l'avenir
La gestion manuelle des certificats à l'aide de tableurs et de rappels dans l'agenda n'est plus viable. La durée de vie des certificats ne cesse de se raccourcir, leur nombre augmente, et les conséquences d'un certificat expiré ou mal configuré (interruptions de service, échecs d'audits, failles de sécurité) sont trop graves pour être laissées à des processus manuels.
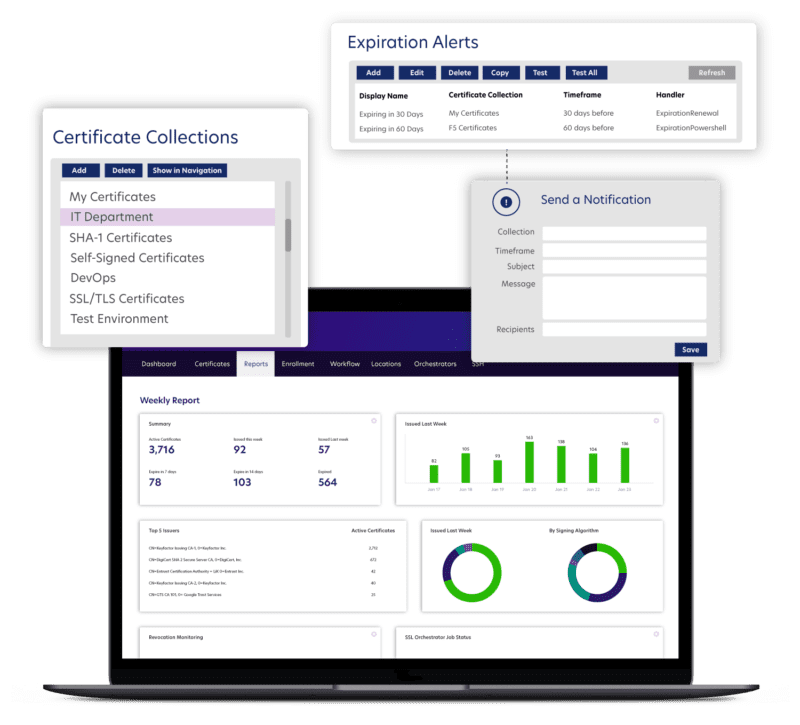
PKI modernes associent l'émission de certificats à l'automatisation de leur cycle de vie : identification, renouvellement, mise à disposition et révocation pour l'ensemble des autorités de certification (CA) présentes dans l'environnement. La couche d'automatisation du cycle de vie des certificats offre aux organisations une plateforme unique pour identifier, gérer et automatiser les certificats, quelle que soit l'autorité de certification émettrice.
La « crypto-agilité » revêt une importance tout aussi grande : il s’agit de la capacité à ajouter ou à changer de fournisseur d’autorités de certification (CA) à mesure que les besoins évoluent, et à adopter de nouvelles normes cryptographiques sans avoir à reconstruire l’infrastructure. La crypto-agilité n’est pas une préoccupation purement théorique. La transition vers la cryptographie post-quantique (PQC) est déjà en cours, le NIST étant en train de finaliser sa première série d’algorithmes post-quantiques. Les organisations qui modernisent leur PKI s’assurent la flexibilité nécessaire pour passer à des algorithmes résistants à l’informatique quantique à mesure que les normes mûrissent, plutôt que de devoir faire face ultérieurement à une refonte coûteuse et urgente.
Comment Keyfactor vous aider
Keyfactor un leader mondial dans le domaine de la confiance numérique et de la sécurité à l'épreuve de l'informatique quantique, proposant une plateforme unifiée pour PKI l'automatisation du cycle de vie des certificats. Que les organisations aient besoin de déployer PKI le cloud, sur site ou dans le cadre d'une architecture hybride, EJBCA offre la flexibilité, l’évolutivité et la prise en charge des protocoles nécessaires pour se moderniser sans interruption.
Intégré à Keyfactor Command pour la gestion du cycle de vie des certificats, les organisations disposent d’une plateforme unique pour émettre, gérer et automatiser les certificats dans l’ensemble de leur environnement. Les solutions Keyfactoront gagné la confiance d’entreprises du monde entier et sont conformes aux normes du secteur, notamment ISO 27001, ISO 9001, les Critères communs et SOC 2 Type II.
Principaux enseignements
- Legacy PKI is a liability.
Systems designed for a handful of internal use cases cannot support today’s certificate volumes, cloud workloads, and DevOps velocity. - Flexible deployment is non-negotiable.
Modern PKI must operate across cloud, on-premises, and hybrid environments without architectural constraints. - Modern use cases demand modern protocols.
IoT, DevOps, and cloud-native applications require API-first PKI with support for ACME, EST, SCEP, and CMP. - Scalability reduces cost and complexity.
Consolidating fragmented CA infrastructure onto a modern platform drives measurable savings (up to 95% reduction in PKI infrastructure costs). - Automation and crypto-agility prepare you for the future.
Certificate lifecycle automation eliminates manual risk, while crypto-agility positions organizations for the transition to post-quantum cryptography.
PKI ne se résume pas à une simple mise à niveau technologique. Il s'agit d'un investissement stratégique dans la confiance numérique, l'efficacité opérationnelle et la résilience à long terme. Les organisations qui se modernisent dès aujourd'hui seront celles qui seront le mieux préparées à affronter les défis à venir.
Vous avez des questions PKI ? Nous avons les réponses.
Q: What is PKI modernization?
PKI modernization is the process of replacing or upgrading legacy public key infrastructure to meet current demands for scalability, automation, cloud readiness, and crypto-agility. It typically involves migrating from outdated CA solutions like Microsoft AD CS to a flexible, modern PKI platform.
Q: Why should my organization modernize its PKI?
Legacy PKI systems lack the scalability, integrations, and automation capabilities required for today’s cloud workloads, IoT devices, and DevOps pipelines. Modernizing reduces complexity, lowers costs, and strengthens security posture across the organization.
Q: Can I modernize my PKI without disrupting existing operations?
Yes. Modern PKI solutions are designed to run alongside legacy systems like Microsoft CA, allowing organizations to migrate incrementally. You can support new use cases with a modern platform while maintaining existing workflows during the transition.
Q: What is the difference between PKI modernization and PKI as a Service?
PKI modernization is the broader initiative of upgrading your PKI infrastructure. PKI as a Service (PKIaaS) is one deployment option within that initiative, where a trusted provider manages and operates your PKI on your behalf, reducing the internal burden of maintenance and expertise.
Q: How does PKI modernization relate to post-quantum cryptography?
Modernizing your PKI builds in crypto-agility, the ability to quickly adapt to new cryptographic standards. This positions your organization to transition to post-quantum algorithms as they mature, without needing to rebuild your infrastructure from scratch.
Q: What should I look for in a modern PKI solution?
Key criteria include flexible deployment options (cloud, on-premises, hybrid), broad protocol support (ACME, EST, SCEP, CMP), scalability to handle large certificate volumes, certificate lifecycle automation, and compliance with industry standards like ISO 27001 and SOC 2.
Q: How long does it take to modernize PKI?
The timeline varies by organization size and complexity. Some organizations see initial results within weeks using SaaS or managed PKI options. Full modernization, including legacy migration and automation rollout, may take several months but can be done incrementally.
Q: How much does PKI modernization cost?
Costs depend on deployment model and scale. A Forrester Total Economic Impact study found that Keyfactor customers achieved a 95% reduction in PKI infrastructure costs. SaaS and managed options eliminate significant hardware and staffing overhead compared to maintaining legacy systems in-house.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
Vous avez des indicateurs PKI ? Voici les plus importantes que vous devez connaître.
En savoir plus
47 jours : La poussée vers l'automatisation des certificats commence maintenant
En savoir plus