PKI décentralisé : la nouvelle réalité




La migration vers l'informatique dématérialisée a rapidement déplacé l'attention portée à la sécurité des frontières vers les identités. Dans ce modèle sans périmètre, rien n'est intrinsèquement fiable tant qu'il n'est pas authentifié et autorisé par une identité unique - une idée connue sous le nom de sécurité zéro confiance.
L'infrastructure à clé publique (PKI) et les identités des machines sont les ingrédients clés de la sécurité zéro confiance. Les machines virtuelles, les conteneurs, les applications, l'orchestration de conteneurs et les plates-formes de maillage de services s'appuient tous sur des clés et des certificats pour s'authentifier et communiquer en toute sécurité les uns avec les autres.
Savoir ce qui est digne de confiance, dans quels environnements et à quel moment, dépend des certificats numériques et de l'infrastructure à clé publique (PKI) qui les sous-tend.
Traditionnel ou décentralisé PKI
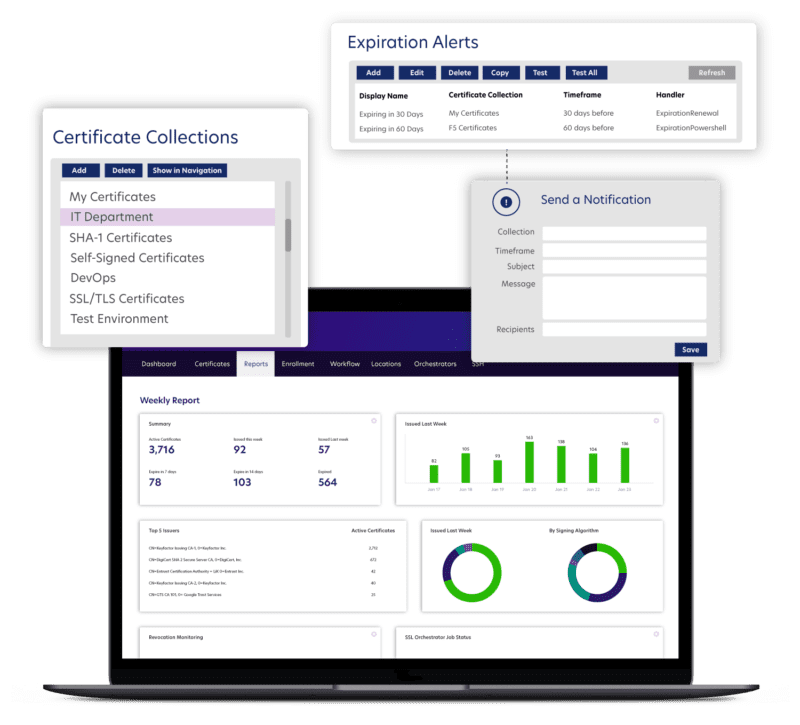
Derrière chaque certificat se trouve une autorité de certification (AC). Microsoft Active Directory Certificate Services (ADCS), souvent appelé Microsoft CA, est depuis longtemps le choix de facto pour de nombreuses organisations. Il est bien intégré à l'infrastructure Microsoft et prend en charge les cas d'utilisation standard tels que l'authentification des utilisateurs et des appareils.
Cependant, le passage à l'informatique dématérialisée pose de nouveaux défis. Tout d'abord, la plupart des déploiements de PKI sur site n'ont tout simplement pas été conçus pour gérer le volume et la vitesse d'utilisation des certificats d'aujourd'hui. Sans parler du manque d'intégrations prêtes à l'emploi avec des infrastructures non Microsoft et des erreurs de configuration souvent négligées qui entraînent de graves risques pour la sécurité.
Les organisations sont aujourd'hui confrontées à un dilemme : elles sont devenues trop grandes pour leurs sites traditionnels PKI. En conséquence, nombre d'entre elles ont besoin de se reconstruire ou de se redéfinir pour prendre en charge cette nouvelle réalité. Il faut d'abord examiner le large éventail d'AC qui constituent aujourd'hui l'épine dorsale de PKI .
Quels sont les moteurs de la décentralisation sur le site PKI?
La réalité est que PKI ne se limite plus à une ou deux AC derrière les quatre murs de votre centre de données. Les opérations hybrides et multi-cloud d'aujourd'hui impliquent diverses AC publiques, privées, open-source et basées sur le cloud, chacune étant mise en œuvre par différentes équipes pour répondre à des cas d'utilisation spécifiques.
La nouvelle réalité est un modèle décentralisé PKI - un réseau de confiance qui s'étend aux environnements sur site et en nuage. En d'autres termes, PKI est partout, les certificats sont partout, vos machines sont partout, et tout cela est piloté par :
- Hybrid trust: every organization relies on a mix of trusted third-party CAs and internal private CAs to meet trust models within and outside the organization.
- Hybrid and multi-cloud: most businesses use multiple cloud services, such as AWS, Azure, and Google Cloud Platform, each with their own built-in capabilities for certificate issuance.
- Availability: uptime is money. PKI infrastructure is deployed in clustered, geo-redundant or high-availability architectures to avoid a single point of failure and ensure uptime for certificate revocation and issuance.
- Specialized use cases: CI/CD toolchains and containerized environments require short-lived SSL/TLS certificates versus traditional web servers and devices that may leverage one or two-year certificates.
- Dispersed teams: different teams and departments across the organization prefer different CAs due to cost, requirements, certificate types, assurance levels, etc.
- Lack of integrations: ADCS is well-suited for Microsoft infrastructure, but it does not offer native support for other applications, creating a heavy burden on teams to develop homegrown scripts and tracking mechanisms.
- Business growth: mergers and acquisitions in high-growth companies result in mixed CA environments, often with conflicting rules and security policies.
Que vous ayez déjà plusieurs autorités de certification en production ou que vous partiez de zéro, il y a beaucoup de choses à prendre en compte. Les systèmes PKI sont complexes et nécessitent une planification et une mise en œuvre appropriées pour garantir la confiance et la disponibilité dans l'ensemble de l'organisation.
Principaux éléments à prendre en compte pour une mise en œuvre moderne de PKI
Et maintenant, que faire ? Allez-vous créer une nouvelle AC dans le nuage ? Étendez-vous votre site PKI existant à l'informatique dématérialisée ? Autorisez-vous les équipes à utiliser un émetteur intégré ? Comment gérez-vous la décentralisation de PKI? De nombreuses questions et discussions importantes vous attendent, mais tout commence par ces cinq considérations clés.
Exigences en matière de confiance
Déterminez au cas par cas où les certificats publics et privés sont les mieux adaptés pour éviter de brouiller les frontières de la confiance. Réfléchissez ensuite à l'infrastructure PKI dont vous aurez besoin pour soutenir ce modèle de confiance et à la manière dont vous déléguerez et gérerez la confiance entre les différents silos.
Niveaux d'assurance
Tenez compte des garanties physiques et numériques entourant votre autorité de certification racine et votre autorité de certification émettrice. À des fins de test, il peut être acceptable d'émettre des certificats à partir d'un site PKI à faible niveau d'assurance, alors que les certificats de production nécessitent des niveaux d'assurance plus élevés.
Expertise requise
Déterminez si vous disposez de l'expertise, de la bande passante, du site hardware et des contrôles de sécurité nécessaires pour mettre en œuvre une PKI interne sécurisée, y compris une autorité de certification racine hors ligne à couverture aérienne, et pour la maintenir pendant une durée de vie de 10 à 20 ans.
Cas d'utilisation
Identifier les cas d'utilisation au sein des équipes chargées de l'infrastructure, de la sécurité, du réseau et des applications. Déterminer les types de certificats, les modèles, le volume d'émission, les protocoles, les intégrations, le libre-service et les capacités d'automatisation dont ces équipes auront besoin pour prendre en charge leurs cas d'utilisation spécifiques.
Continuité des activités
Les fusions, les acquisitions, les cessions et la croissance globale de l'entreprise modifieront votre site PKI au fil du temps. Assurez-vous que vous avez la capacité de prendre en compte ces différents environnements commerciaux et de propager la confiance dans chacun d'entre eux de manière appropriée.
Crypto-agilité
Préparez-vous à une éventuelle migration vers de nouvelles tailles de clés et de nouveaux algorithmes ou, à court terme, à une éventuelle défaillance ou vulnérabilité de l'autorité de certification. La capacité de révoquer et de réémettre des certificats à grande échelle est essentielle à votre réussite.
Commencer
Téléchargez le Guide du débutant pour l'évolution de PKI dans les opérations hybrides et multi-cloud pour découvrir les principales différences et les besoins de mise en œuvre entre les différentes autorités de certification dans votre environnement.
Prêt à commencer ? Découvrez nos options de déploiement flexibles pour atteindre la confiance zéro avec une gouvernance et une automatisation de bout en bout dans les environnements décentralisés PKI .
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
The Identity Foundation for Cloud Workloads and AI Agents
En savoir plus
Présentation du serveur MCP pour Command : Une façon plus intelligente de gérer la confiance numérique
En savoir plus