


Le Digital Trust Digest est une synthèse de l'actualité de la semaine en matière de cybersécurité. Voici ce qu'il faut savoir cette semaine.

L'adoption de l'informatique dématérialisée entraîne une augmentation des menaces pesant sur la chaîne d'approvisionnement software
La pandémie a entraîné une transformation numérique radicale, intégrant davantage d'opérations commerciales à l'écosystème informatique. Désormais, tout ce qui touche au code dans le cycle de développement software constitue un point de défaillance potentiel.
Des événements tels que SolarWinds montrent à quel point la chaîne d'approvisionnement software peut être vulnérable. Les organisations de la région Asie-Pacifique (APAC) prennent des mesures pour atténuer la compromission de cette chaîne d'approvisionnement, à la fois par la législation et par des méthodes de développement sécurisées dès la conception ( software ).
To see what lessons your organization can borrow to safeguard your software supply chain, head over to ComputerWeekly.

Quantum se rapproche. Serez-vous prêt ?
Les ordinateurs quantiques pourraient être à l'origine de la prochaine grande ère de transformation, mais la facilité avec laquelle ils peuvent briser les modes courants de cryptographie pose un problème de sécurité énorme - et mondial.
Relever les défis de la technologie quantique nécessitera un effort conjoint de la part des gouvernements, des secteurs public et privé. Alors que les gouvernements proposent des lois visant à normaliser et à moderniser nos systèmes critiques, les entreprises feraient bien de définir leurs propres plans pour la transition quantique.
The World Economic Forum offers three approaches to that transition that organizations can start exploring right now. Check out the full piece to decide which one fits your organization.

Le gouvernement néerlandais passe à la nouvelle norme PKI
Standardization Forum in the Netherlands, a research and advising organization that serves the public sector on the use of open standards, announced that all communication devices (ICT) managed by the Dutch government must use the RPKI standard by 2024.
Les réseaux qui mettent en œuvre la RPKI peuvent être sûrs que le trafic internet est acheminé uniquement par des voies autorisées, ce qui élimine les risques d'attaques de type "man-in-the-middle" ou d'autres attaques de détournement et d'interception de données.
While the adoption of RPKI is high in the Netherlands, adoption is going slower in other places. Bleeping Computer shows you how it’s playing out.

Pourquoi les systèmes IAM sont cruciaux pour sécuriser les architectures multi-cloud.
Les écosystèmes en nuage deviennent de plus en plus complexes, et chaque nouvelle connexion élargit la surface d'attaque. La protection des données et la gestion des risques dans l'informatique dématérialisée nécessitent une coordination entre plusieurs plateformes, dont aucune n'est identique à l'autre.
L'identité peut contribuer à atténuer les risques en recentrant la sécurité sur le risque par rapport à la sensibilité, plutôt que sur le réseau par rapport à l'informatique en nuage. Les stratégies IAM peuvent permettre la centralisation et la surveillance des systèmes multi-cloud, ainsi qu'une meilleure adaptation des autorisations d'accès.
The automatic logging capabilities of IAM systems will become table stakes in the future, as more legislation emerges that requires the auditibility of systems. ComputerWeekly can show you how to incorporate IAM into your own security strategy.

De nouveaux rapports révèlent que la grande majorité des composants de open-source sont "intrinsèquement risqués".
Aujourd'hui, la société Lineaje, spécialisée dans la gestion de la sécurité de la chaîne d'approvisionnement ( software ), a publié un nouveau rapport intitulé "What's in Your Open-Source Software ?" qui révèle que 82 % des composants de open-source software sont "intrinsèquement risqués" en raison d'un mélange de vulnérabilités, de problèmes de sécurité, de qualité du code ou de problèmes de maintenabilité.
Le rapport a révélé que 70 % de software dans l'entreprise est open source, juste une semaine après que la CISA ait appelé les fournisseurs de software à mettre en œuvre des pratiques qui leur permettent de livrer un code sécurisé "prêt à l'emploi". Il s'agit notamment d'être plus proactif dans la gestion du risque open-source .
Open source isn’t going anywhere. Can it be secured? Head to VentureBeat for the answer.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
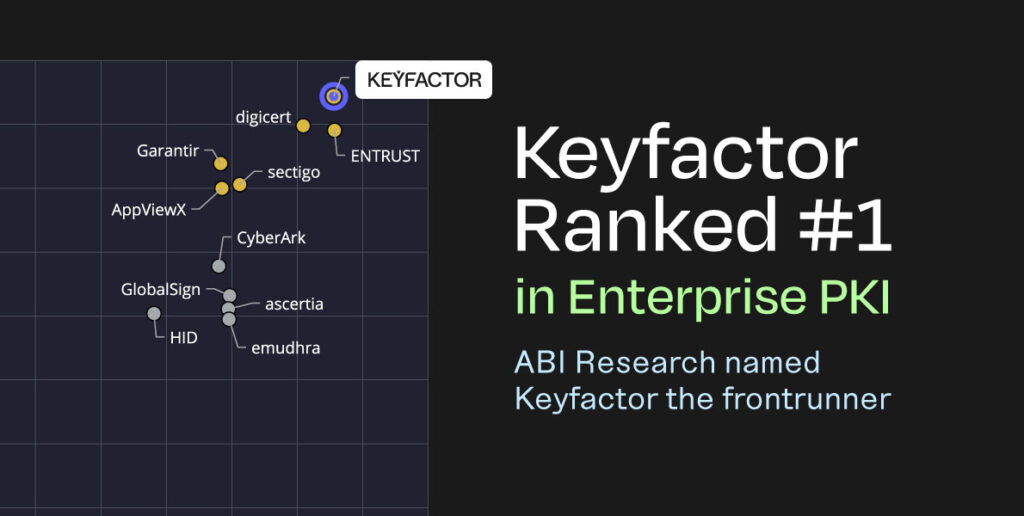
Keyfactor classé n°1 des PKI 'entreprise - Ce que cela signifie pour votre stratégie de sécurité
En savoir plus
Les enseignements de Keyfactor Tech Days 2023 : La diversité et l'évolution alimentent le paysage de la cybersécurité
En savoir plus