


PKI now plays a critical role in our everyday lives, and that’s why it’s no surprise it’s been a recurring theme at PrimeKey Tech Days since 2015.
Tomas Gustavsson, Chief PKI Officer at PrimeKey Keyfactor, has led this topic annually, personally selecting the most hardcore PKI topics to feature in each discussion. And 2021 did not disappoint. Here’s a look at the highlights from his 2021 talk on hardcore PKI.
Covid-Zertifikate
Covid-Zertifikate und das Konzept der Anpassung von Standards standen eigentlich auch 2020 auf der Agenda der Hardcore-PKI. Aber ähnlich wie in der Welt ist im vergangenen Jahr viel passiert, so dass es sich lohnt, dieses Thema wieder aufzugreifen.
To start, it’s important to note that these are not x509 certificates like we typically discuss in the PKI world, but usually a ISO9000 or ISO27001 certificate. In fact, there are several different standards emerging in this area from the EU, WHO, ICAO, and more.
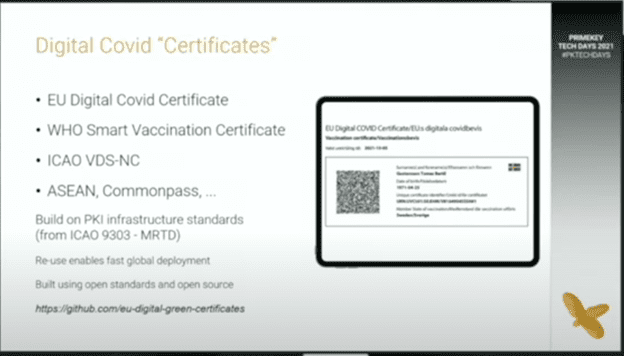
Die Teams, die hinter diesen digitalen Covid-Zertifikaten stehen, haben die Entwicklung und den weltweiten Einsatz schnell vorangetrieben, und das war vor allem aus zwei Gründen möglich. Erstens, weil sie auf bereits bestehenden Standards und Modellen aufbauen, die robust und gut getestet sind, und zweitens, weil viele auch open-source Code verwenden, der über Github zugänglich ist.
Schauen wir uns zwei Beispiele an, die dies verdeutlichen.
ICAO Visuelle digitale Siegel (VDS)
ICAO VDS baut auf ICAO 9303 Teil 12 für seine PKI-Infrastruktur auf, die eine ländersignierte CA ist, die bisher für die Ausstellung von Dokumenten wie Pässen und eIDs verwendet wurde. Vor kurzem wurde sie um Funktionen für einen Barcode-Signierer erweitert. Die ICAO arbeitet derzeit an der Personalisierung und der Erstellung von 2D-Strichcodes mit einem digitalen Siegel, aber die Tatsache, dass sie mit dieser gut etablierten und vertrauenswürdigen Infrastruktur begonnen hat, stellt einen großen Fortschritt im Entwicklungsprozess dar.
EU-Digitales Covid-Zertifikat (EU DCC)
Der EU DCC verfolgt aus Sicht der PKI einen sehr ähnlichen Ansatz wie ICAO VDS, indem er die gleichen robusten und bekannten Konzepte aus ICAO 9303 wiederverwendet, was die Einführung für viele Länder relativ einfach gemacht hat. Der EU DCC verfolgt jedoch einen etwas anderen Ansatz für die Konstruktion der 2D-Strichcodes, indem er eine Signatur in der Mitte der Codes einfügt. Für die Erstellung der Daten und die Überprüfung der Signaturen wurde der Code open-source entwickelt, der über Github verfügbar ist, was ebenfalls zu einer schnelleren Einführung beigetragen hat.
(I)IoT Normen
Der nächste Punkt, IoT Normen - bzw. IIoT-Normen (Industrial IoT) - greift ebenfalls einige Themen aus dem Jahr 2020 auf, aber die Verwaltung dieser Normen bleibt eine Herausforderung, da die Branchen, die auf sie angewiesen sind, weiterhin schnell wachsen.
Insbesondere in der Industrie wird Sicherheit sehr ernst genommen, und der Markt für kritische Infrastrukturen ist stark reguliert, was die Entwicklung dieser Standards stark unter Druck gesetzt hat. Aus der PKI-Perspektive hat dies zu einer Explosion von RFPs und RFIs geführt, um neue Standards zu entwickeln, aber die meisten Organisationen haben immer noch kein klares Verständnis dafür, was in diesen Standards am wichtigsten ist.
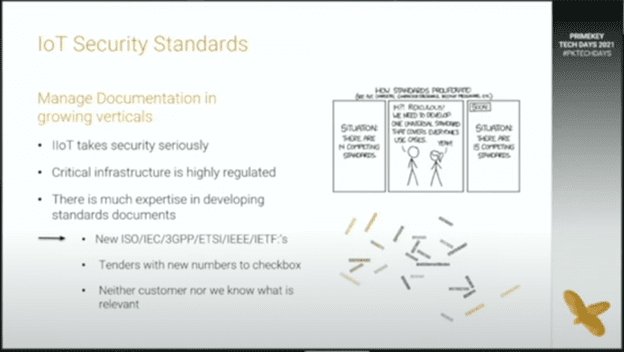
For example, let’s look at an electricity metering data exchange that uses the IEC 62056 standard. If the standard has 24 parts and you don’t know which part is relevant for PKI, then you have to go through all 24 parts to document compliance.
Ultimately, this leads to more protocols and more protocol modes, new CA types and more complex profiles with “more options” — creating even more choices and more to manage when developing and adhering to these standards.
Integration komplexer Ökosysteme
Wenn man sich vollständig in ein Ökosystem integrieren will, kann es in bestimmten Fällen ziemlich komplex werden, und das hat ihr in diesem Jahr einen Platz auf der Liste der Hardcore-PKI eingebracht.
Wenn man ein neues komplexes System entwickelt oder mit der Integration in ein Ökosystem beginnt, kommt es immer wieder vor, dass man die anfänglichen Konzepte und Funktionen recht schnell entwickeln kann, aber sobald man in die Produktion übergeht, möchte jeder Benutzer etwas anderes tun und plötzlich muss man zahlreiche neue Details und Anwendungsfälle berücksichtigen.
Diese Art der Integration ist etwas, woran unser Team im letzten Jahr viel gearbeitet hat, um in der Lage zu sein, ein Microsoft-Ökosystem vollständig zu unterstützen und zu integrieren (obwohl es hilfreich ist, dass Microsoft eine Referenzimplementierung hat, die man nachahmen kann, auch wenn sie ziemlich detailliert ist).
When it comes to the Microsoft ecosystem integration, our team has had two main focus areas over the past year: Native Microsoft auto-enrollment and Azure Intune enrollment support.
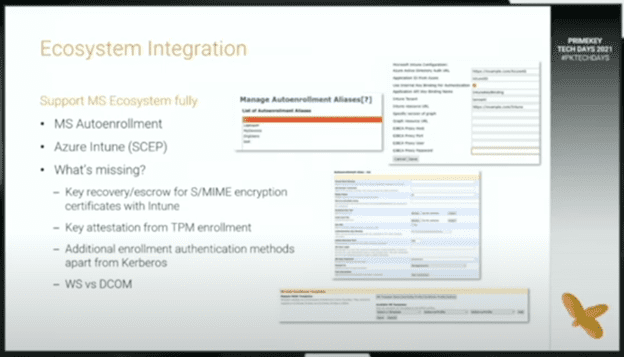
Hier ist ein Überblick über die Beteiligten:
- Microsoft auto-enrollment: Our team has been working to add Microsoft auto-enrollment using the web service API. This includes EJBCA aliases that allow for multiple configurations to support multiple domains and, therefore, run multiple CAs in the same instance.
- Azure Intune enrollment: We’ve also been adding Azure AD parameters to support requests for Azure Intune enrollment either directly or through a proxy.
- Zusätzliche Elemente: Als wir mit der Produktion begannen, fragten die Benutzer nach Funktionen, die über die Bereiche hinausgingen, mit denen wir begonnen hatten. Dies hat zu einigen zusätzlichen Elementen geführt, auf die wir hinarbeiten werden:
- Schlüsselwiederherstellung/Schlüsselentfernung für S/MIME-Verschlüsselungszertifikate mit Intune
- Schlüsselbestätigung mit TPM-Modulen
- Zusätzliche Anmeldeauthentifizierungsmethoden neben Kerberos, wie Client-Zertifikate oder Benutzername/Passwort
- Einführung von DCOM für bestimmte Anwendungsfälle, die die ältere API erfordern (im Gegensatz zur Webservice-API, die etwa 90 % der Anwendungsfälle abdeckt)
Hardware Sicherheitsmodule
Das bringt uns zu unserem letzten Hardcore-PKI-Thema: Hardware Sicherheitsmodule (HSMs), die auch 2018 und 2019 Teil der Hardcore-PKI-Diskussion waren.
HSMs tauchten in diesem Jahr wieder auf, weil wir festgestellt haben, dass das vertrauenswürdige Java PKCS11, das wir seit Jahrzehnten verwenden, nicht mehr flexibel genug ist, um die Sicherheit für moderne HSMs zu unterstützen. Vor allem bietet es nicht genug Kontrolle.
Als Reaktion darauf hat unser Team daran gearbeitet, die Kontrolle zu verbessern und eine große Anzahl von Signaturschlüsseln innerhalb des HSM zu unterstützen. Dies geschieht über eine direkte Java P11-Schnittstelle, die uns auch die Unterstützung von EdDSA ermöglicht, einer PKCS#11v3-Funktion. Wichtig ist, dass die Unterstützung für EdDSA heute je nach HSM, das Sie verwenden, etwas anders aussehen kann, da viele Anbieter mit der Unterstützung begonnen haben, bevor der PKCS#11v3-Standard offiziell spezifiziert wurde.
Gleichzeitig erleben wir, dass Cloud-HSMs sehr beliebt werden, obwohl viele Menschen skeptisch waren, als diese extern gehosteten HSMs aufkamen. Inzwischen fühlen sich die Unternehmen jedoch viel wohler mit dem Cloud-Hosting und haben mehrere Vorteile in der Benutzerfreundlichkeit eines Cloud-HSMs erkannt.
Bonus: Was wurde nicht in die "Hardcore PKI" aufgenommen?
Zu guter Letzt gibt es einige Themen, die es nicht in die Liste der Hardcore-PKI geschafft haben, nicht weil sie uninteressant wären, sondern weil sie einfach nicht "hardcore" genug sind. Hier ist ein kurzer Blick auf diese Zweitplatzierten:
- Product pipelines: We’re working on an example using containers as building blocks to deliver source code into a full user product.
- Supply chain attacks: Secure software development lifecycles have been a very hot topic in the last year.
- Digital sovereignty: This means different things to different people, but it’s often associated with the use of open-source frameworks
Sind Sie an weiteren Informationen interessiert?
Die Idee der "Hardcore-PKI" wird in absehbarer Zeit nicht verschwinden - PKI ist ein komplexes und sich ständig veränderndes Konzept, und deshalb werden wir mit der Weiterentwicklung der Technologie auch weiterhin auf neue Herausforderungen und neue Vorgehensweisen stoßen.
Interested in learning more about the topics that made the cut this year? Click here to watch the full session on Hardcore PKI featuring Tomas Gustavsson from PrimeKey Tech Days 2021.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.