


PKI now plays a critical role in our everyday lives, and that’s why it’s no surprise it’s been a recurring theme at PrimeKey Tech Days since 2015.
Tomas Gustavsson, Chief PKI Officer at PrimeKey Keyfactor, has led this topic annually, personally selecting the most hardcore PKI topics to feature in each discussion. And 2021 did not disappoint. Here’s a look at the highlights from his 2021 talk on hardcore PKI.
Certificats Covid
Les certificats Covid et le concept de modification des normes figuraient également à l'ordre du jour du site PKI en 2020. Mais, à l'instar de ce qui se passe dans le monde, beaucoup de choses se sont produites au cours de l'année écoulée qui ont justifié que l'on revienne sur ce sujet.
To start, it’s important to note that these are not x509 certificates like we typically discuss in the PKI world, but usually a ISO9000 or ISO27001 certificate. In fact, there are several different standards emerging in this area from the EU, WHO, ICAO, and more.
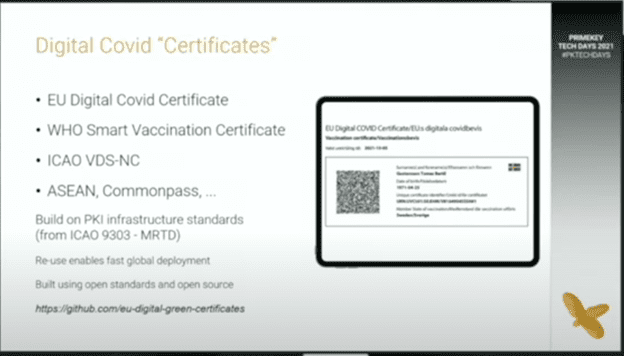
Les équipes à l'origine de ces certificats numériques Covid ont progressé rapidement dans le développement et le déploiement à l'échelle mondiale, et ce, en grande partie pour deux raisons. Premièrement, parce qu'elles se sont appuyées sur des normes et des modèles déjà existants, robustes et bien testés, et deuxièmement, parce que nombre d'entre elles utilisent également le codeopen-source accessible via Github.
Examinons deux exemples qui illustrent ce phénomène.
Scellés numériques visuels de l'OACI (VDS)
Le SDV de l'OACI s'appuie sur la partie 12 de l'OACI 9303 pour son infrastructure PKI , qui est une autorité de certification signée par le pays qui a déjà été utilisée pour délivrer des documents tels que des passeports et des cartes d'identité électroniques. Plus récemment, elle a ajouté des capacités de signature de codes-barres. L'OACI travaille actuellement sur la personnalisation et la construction de codes-barres 2D avec un sceau numérique, mais le fait d'avoir commencé avec cette infrastructure bien établie et fiable représente un grand pas en avant dans le processus de développement.
Certificat numérique de confiance de l'UE (EU DCC)
Le DCC de l'UE adopte une approche très similaire au VDS de l'OACI du point de vue de PKI , en réutilisant les mêmes concepts robustes et bien connus de l'OACI 9303, ce qui a permis à de nombreux pays de le déployer relativement facilement. Toutefois, le DCC de l'UE adopte une approche légèrement différente pour construire les codes-barres 2D en insérant une signature au milieu de ceux-ci. Il a développé le code open-source disponible sur Github pour le processus de création des données et de vérification des signatures, ce qui l'a également aidé à accélérer le déploiement.
(I)IoT Normes
La prochaine étape, les normes IoT - ou les normes IIoT (Industrial IoT) selon le cas - revisite également certains thèmes de 2020, mais la gestion de ces normes reste un défi alors que les verticales qui s'appuient sur elles continuent de croître rapidement.
Plus précisément, l'espace industriel prend la sécurité très au sérieux et le marché des infrastructures critiques est très réglementé, ce qui a exercé une forte pression sur l'élaboration de ces normes. Du point de vue de PKI , cela a entraîné une explosion des appels d'offres et des demandes de renseignements pour l'élaboration de nouvelles normes, mais la plupart des organisations n'ont toujours pas une idée précise de ce qui est le plus pertinent dans ces normes.
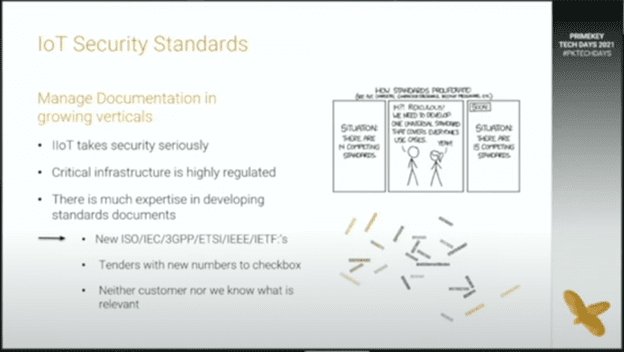
For example, let’s look at an electricity metering data exchange that uses the IEC 62056 standard. If the standard has 24 parts and you don’t know which part is relevant for PKI, then you have to go through all 24 parts to document compliance.
Ultimately, this leads to more protocols and more protocol modes, new CA types and more complex profiles with “more options” — creating even more choices and more to manage when developing and adhering to these standards.
Intégration des écosystèmes complexes
Lorsque vous souhaitez vous intégrer pleinement dans un écosystème, cela peut s'avérer assez complexe dans certains cas, ce qui lui a valu de figurer cette année sur la liste des PKI les plus acharnés.
Lorsque l'on développe un nouveau système complexe ou que l'on commence à s'intégrer dans un écosystème, une chose revient toujours : on peut développer les concepts et les fonctionnalités initiaux assez rapidement, mais une fois que l'on passe à la production, chaque groupe d'utilisateurs veut faire les choses différemment et l'on se retrouve soudain avec de nombreux nouveaux détails et cas d'utilisation à prendre en compte.
Notre équipe a beaucoup travaillé sur ce type d'intégration au cours de l'année écoulée afin d'être en mesure de soutenir pleinement l'écosystème Microsoft et de s'y fondre (même s'il est utile que Microsoft dispose d'une implémentation de référence que vous pouvez imiter, même si elle est assez détaillée).
When it comes to the Microsoft ecosystem integration, our team has had two main focus areas over the past year: Native Microsoft auto-enrollment and Azure Intune enrollment support.
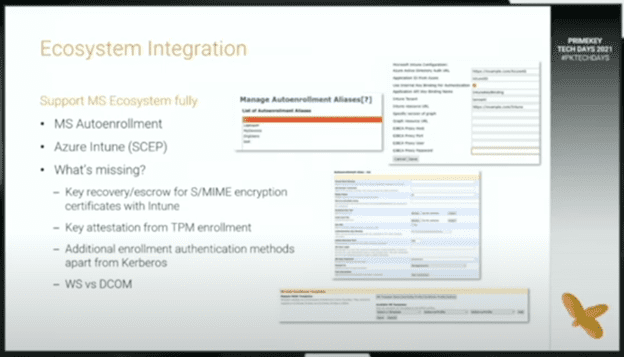
Voici un aperçu de ce qui a été fait :
- Microsoft auto-enrollment: Our team has been working to add Microsoft auto-enrollment using the web service API. This includes EJBCA aliases that allow for multiple configurations to support multiple domains and, therefore, run multiple CAs in the same instance.
- Azure Intune enrollment: We’ve also been adding Azure AD parameters to support requests for Azure Intune enrollment either directly or through a proxy.
- Éléments supplémentaires : Lorsque nous avons commencé à passer à la production, les utilisateurs ont commencé à demander des fonctionnalités qui allaient au-delà des domaines dans lesquels nous avions commencé. Cela a conduit à quelques éléments supplémentaires sur lesquels nous allons travailler :
- Récupération des clés/descrow pour les certificats de cryptage S/MIME avec Intune
- Attestation de clé avec modules TPM
- Méthodes d'authentification de l'inscription supplémentaires en dehors de Kerberos, telles que les certificats clients ou le nom d'utilisateur/mot de passe.
- Introduction de DCOM pour certains cas d'utilisation qui nécessitent l'ancienne API (par opposition à l'API des services web, qui couvre environ 90 % des cas d'utilisation).
Hardware Modules de sécurité
Cela nous amène à notre dernier sujet de fond PKI : les modules de sécurité Hardware (HSM), qui ont fait partie de la discussion de fond PKI en 2018 et 2019 également.
Les HSM ont refait leur apparition cette année parce que nous avons constaté que la norme Java PKCS11 que nous utilisons depuis des décennies n'est plus assez souple pour assurer la sécurité des HSM modernes. Plus précisément, il n'offre pas suffisamment de contrôle.
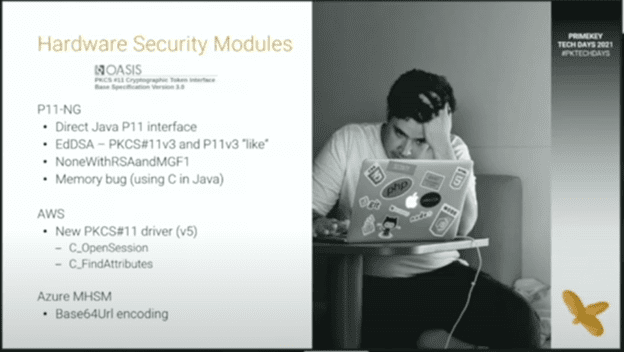
En réponse, notre équipe a travaillé sur la manière d'accroître le contrôle et de prendre en charge un grand nombre de clés de signature au sein du HSM. Pour ce faire, nous avons utilisé une interface Java P11 directe qui nous permet également de prendre en charge EdDSA, qui est une fonctionnalité PKCS#11v3. Il est important de noter que la prise en charge de l'EdDSA peut aujourd'hui être légèrement différente selon le HSM que vous utilisez, car de nombreux fournisseurs ont commencé à la prendre en charge avant que la norme PKCS#11v3 ne soit officiellement spécifiée.
Parallèlement, nous constatons que les HSM en nuage deviennent très populaires, malgré le fait que de nombreuses personnes étaient sceptiques lorsque ces HSM hébergés en externe ont commencé à émerger. Aujourd'hui, cependant, les organisations commencent à se sentir beaucoup plus à l'aise avec l'hébergement en nuage et ont trouvé plusieurs avantages à la facilité d'utilisation d'un HSM en nuage.
Bonus : Qu'est-ce qui n'a pas été retenu pour "Hardcore PKI" ?
Enfin, il y a des sujets qui n'ont pas été retenus pour le site PKI, non pas parce qu'ils sont inintéressants, mais tout simplement parce qu'ils ne sont pas assez "hardcore". Voici un bref aperçu de ces derniers :
- Product pipelines: We’re working on an example using containers as building blocks to deliver source code into a full user product.
- Supply chain attacks: Secure software development lifecycles have been a very hot topic in the last year.
- Digital sovereignty: This means different things to different people, but it’s often associated with the use of open-source frameworks
Vous souhaitez en savoir plus ?
L'idée du "hardcore PKI" n'est pas près de disparaître - PKI est un concept complexe et en constante évolution, et c'est pourquoi nous continuerons à rencontrer de nouveaux défis et de nouvelles façons de faire au fur et à mesure que la technologie évoluera.
Interested in learning more about the topics that made the cut this year? Click here to watch the full session on Hardcore PKI featuring Tomas Gustavsson from PrimeKey Tech Days 2021.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
Pourquoi 2023 a été l'année des clés perdues (et comment faire mieux en 2024)
En savoir plus
De Kuala Lumpur à Crypto-Agility : Réflexions sur la conférence PQC 2025 du PKI Consortium
En savoir plus