Keyfactor Days 2027 – Nehmen Sie an der „Trust Security Conference“ in San Diego teil Jetzt anmelden!
Post-Quanten-Resilienz für Finanzdienstleistungen

Quantum wird die heutige Verschlüsselung knacken.
Schaffen Sie sich einen klaren Weg zur Widerstandsfähigkeit.

Die Post-Quanten-Standards des NIST sind endgültig, und Angriffe nach dem Prinzip „Jetzt ernten, später entschlüsseln“ sind bereits im Gange. Mit „ Keyfactor “ können Sie Ihre quantenanfällige Kryptografie identifizieren und die nötige kryptografische Flexibilität aufbauen, um eine Migration durchzuführen, ohne Ihre bestehenden Systeme komplett auszusortieren.
  • Buchen Sie noch heute Ihre 30-minütige Demo zur Quantenbereitschaft und verschaffen Sie sich einen Überblick über Ihre kryptografische Infrastruktur sowie einen nach Prioritäten geordneten Weg zur Post-Quanten-Resilienz.

Demo anfordern

40 % der Fortune-500-Unternehmen vertrauen darauf
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo
Kundenlogo

Warum Post-Quanten, warum gerade jetzt?

Die Standards stehen fest, und die Uhr tickt. Da die Post-Quanten-Algorithmen des NIST nun endgültig festgelegt sind, ist die Widerstandsfähigkeit kein Zukunftsthema mehr – und sie beginnt mit einem Problem, das Sie vielleicht bereits haben: Wenn Sie Ihre eigene Kryptografie nicht überblicken können, können Sie sie auch nicht migrieren.

55%

… Organisationen verfügen nicht über vollständige kryptografische Transparenz – das ist das erste Hindernis für die Umstellung auf postquantenfeste Systeme.

2030

der voraussichtliche Zeitpunkt, ab dem die Quanteninformatik die heutige Verschlüsselung gefährden wird („Q-Day“).

Heute

Finanzdaten mit langer Lebensdauer werden bereits jetzt gesammelt, um sie zu entschlüsseln, sobald die Quantentechnologie Einzug hält.

Warum die Finanzdienstleistungsbranche noch nicht bereit für die Quanteninformatik ist

Man kann nicht schützen, was man nicht sieht

Ohne eine vollständige Bestandsaufnahme Ihrer kryptografischen Komponenten können Sie Ihre quantenangreifbaren Algorithmen nicht ausfindig machen, geschweige denn Prioritäten setzen, welche zuerst migriert werden sollen.

Eine fragmentierte PKI lässt sich nicht in großem Maßstab migrieren

„Post-Quantum“ bedeutet, dass alle Zertifikate neu ausgestellt und die Schlüssel in jedem System aktualisiert werden müssen. Isolierte Zertifizierungsstellen und manuelle Arbeitsabläufe können da nicht mithalten – und können den Prüfern die Änderung nicht nachweisen.

Die Aufsichtsbehörden sind bereits aktiv

Das NIST hat seine Post-Quanten-Standards fertiggestellt, und DORA sowie NIS2 verlangen nun nachweisbare kryptografische Flexibilität. Die Vorbereitung auf die Quantenbedrohung ist eine Anforderung hinsichtlich Compliance und Widerstandsfähigkeit und kein Zukunftsprojekt.

So macht „ Keyfactor “ Sie bereit für die Quanteninformatik

Keyfactor bietet Ihnen eine einzige Plattform, um Ihre Migration auf postquantene Systeme zu planen, zu automatisieren und zu validieren – kompatibel mit allen Zertifizierungsstellen, Protokollen und Umgebungen, ohne dass ein kompletter Austausch erforderlich ist.
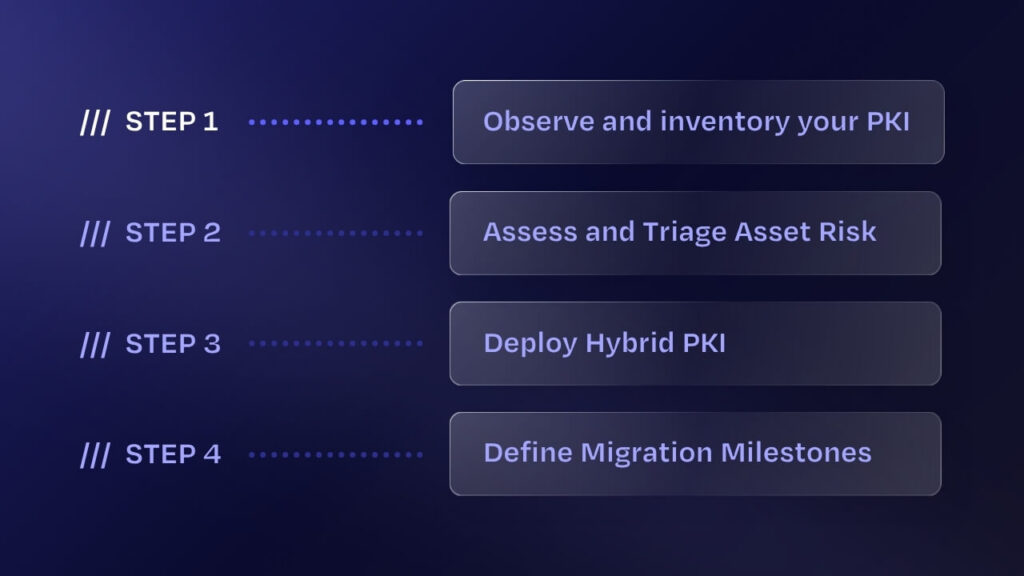
Durch kontinuierliche kryptografische Erfassung werden alle Zertifikate, Schlüssel und Algorithmen sowohl in der Cloud als auch vor Ort ermittelt, sodass Sie genau wissen, welche Elemente gegenüber Quantencomputern anfällig sind.
Automatisieren Sie den Zertifikatslebenszyklus und wechseln Sie Algorithmen von einer zentralen Stelle aus, sodass Sie auf postquantenkryptografische Verfahren umsteigen können, ohne Ihre Systeme neu gestalten zu müssen.
Dank Governance, Durchsetzung von Richtlinien und Audit-Protokollierung können Sie Ihre Post-Quantum-Resilienz gegenüber den Aufsichtsbehörden gemäß DORA, NIS2 und PCI nachweisen – Berichte sind in wenigen Minuten statt in Wochen fertig.

Durch kontinuierliche kryptografische Erfassung werden alle Zertifikate, Schlüssel und Algorithmen sowohl in der Cloud als auch vor Ort ermittelt, sodass Sie genau wissen, welche Elemente gegenüber Quantencomputern anfällig sind.

Automatisieren Sie den Zertifikatslebenszyklus und wechseln Sie Algorithmen von einer zentralen Stelle aus, sodass Sie auf postquantenkryptografische Verfahren umsteigen können, ohne Ihre Systeme neu gestalten zu müssen.

Dank Governance, Durchsetzung von Richtlinien und Audit-Protokollierung können Sie Ihre Post-Quantum-Resilienz gegenüber den Aufsichtsbehörden gemäß DORA, NIS2 und PCI nachweisen – Berichte sind in wenigen Minuten statt in Wochen fertig.

Resilienz ist eine unternehmerische Entscheidung, nicht nur eine technische

Keyfactor bietet Ihnen eine einzige Plattform, um Ihre Migration auf postquantene Systeme zu planen, zu automatisieren und zu validieren – kompatibel mit allen Zertifizierungsstellen, Protokollen und Umgebungen, ohne dass ein kompletter Austausch erforderlich ist.
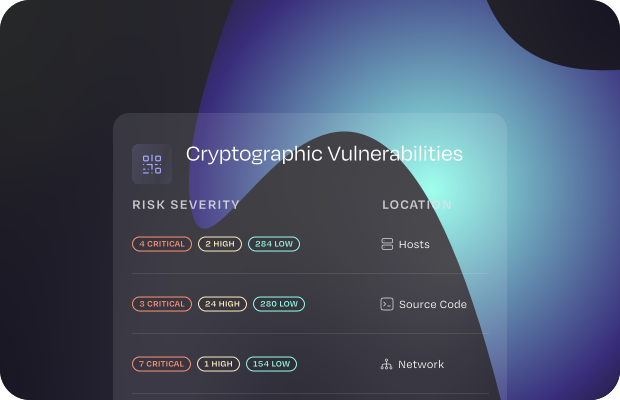
Automatisierte kryptografische Flexibilität verhindert Ausfälle und Notfallmigrationen, die digitale Finanzdienstleistungen beeinträchtigen.
Weisen Sie nachweisbare kryptografische Flexibilität für DORA, NIS2 und PCI nach – bevor dies zu einem Prüfungsbefund wird.
Ein schrittweiser, nach Prioritäten gegliederter Plan, den Ihr Vorstand genehmigen und verfolgen kann und dessen Fortschritte Sie nachweisen können.

Automatisierte kryptografische Flexibilität verhindert Ausfälle und Notfallmigrationen, die digitale Finanzdienstleistungen beeinträchtigen.

Weisen Sie nachweisbare kryptografische Flexibilität für DORA, NIS2 und PCI nach – bevor dies zu einem Prüfungsbefund wird.

Ein schrittweiser, nach Prioritäten gegliederter Plan, den Ihr Vorstand genehmigen und verfolgen kann und dessen Fortschritte Sie nachweisen können.

Bewährt im Finanzdienstleistungssektor

Kryptografische Flexibilität ist die Grundlage für Post-Quanten-Resilienz und Geschäftskontinuität. Erfahren Sie, wie führende Finanzinstitute diese mit „ Keyfactor “ umgesetzt haben – zum Schutz der Betriebsverfügbarkeit, des Kundenvertrauens und der Compliance.

Die Zertifikate liefen ab, aber wir wussten es nicht, bis die Systeme ausfielen. Seit der Bereitstellung von Keyfactor haben wir diese Vorfälle vollständig beseitigt.
David Yu Vizepräsident für Sicherheitsarchitektur, EQ Bank
EQ Bank Schild am Hauptsitz in Toronto, Kanada.

Die M&T Bank hat durch die Automatisierung des Zertifikatslebenszyklus eine sichere kryptografische Flexibilität erreicht – die Grundlage für die Umstellung auf postquantene Kryptografie.
Fred Cohn Leiter für digitale Risiken, IoT , Schneider Electric
Keyfactor MT Bank Miniaturansicht LOGO