Keyfactor Days 2027 – Participez à la conférence « Trust Security » à San Diego Inscrivez-vous dès maintenant !
Résilience post-quantique pour les services financiers

La technologie quantique viendra à bout des systèmes de chiffrement actuels.
Trouvez la voie vers la résilience.

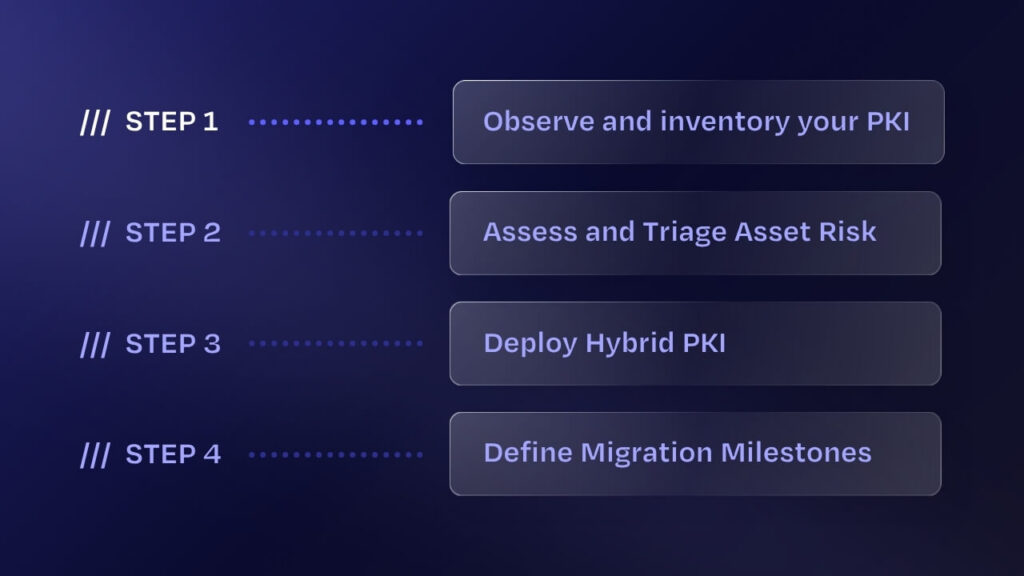
Les normes post-quantiques du NIST sont désormais définitives et les attaques de type « récolter maintenant, décrypter plus tard » ont déjà commencé. Keyfactor vous aide à identifier vos systèmes cryptographiques vulnérables aux attaques quantiques et à développer l’agilité cryptographique nécessaire pour migrer, sans pour autant supprimer ce dont vous disposez déjà.
  • Réservez dès aujourd’hui votre démonstration de 30 minutes sur la préparation à l’ère quantique et découvrez l’état de votre infrastructure cryptographique ainsi qu’une feuille de route classée par ordre de priorité pour assurer votre résilience post-quantique.

Demandez une démo

Reconnu par 40 % des entreprises du classement Fortune 500
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client
Logo du client

Pourquoi le post-quantique, pourquoi maintenant ?

Les normes sont fixées et le compte à rebours a commencé. Les algorithmes post-quantiques du NIST étant désormais définitifs, la résilience n’est plus une question d’avenir et elle commence par un problème que vous rencontrez peut-être déjà : si vous ne maîtrisez pas votre propre cryptographie, vous ne pouvez pas la faire évoluer.

55%

de nombreuses organisations ne disposent pas d'une visibilité cryptographique complète — ce qui constitue le premier obstacle à la migration vers des solutions post-quantiques.

2030

le délai prévu avant que l'informatique quantique ne menace le chiffrement actuel (« Q-day »).

Aujourd'hui

Des données financières à long terme sont déjà collectées dès à présent afin d'être décryptées lorsque la technologie quantique sera disponible.

Pourquoi le secteur des services financiers n'est pas prêt pour l'informatique quantique

On ne peut pas protéger ce qu'on ne voit pas

Sans un inventaire cryptographique complet, vous ne pouvez pas identifier vos algorithmes vulnérables à l'informatique quantique, et encore moins établir un ordre de priorité pour déterminer lesquels migrer en premier.

Une « PKI » fragmentée ne permet pas de migrer à grande échelle

Le passage à la technologie post-quantique implique la réémission et la mise à jour des clés sur l’ensemble des systèmes. Les autorités de certification cloisonnées et les processus manuels ne peuvent pas suivre le rythme — et ne permettent pas de justifier ce changement auprès des auditeurs.

Les autorités de régulation ont déjà pris des mesures

Le NIST a finalisé ses normes post-quantiques, et les initiatives DORA et NIS2 exigent désormais une « agilité cryptographique » vérifiable. La préparation à l'ère quantique est une obligation en matière de conformité et de résilience, et non un projet d'avenir.

Comment « Keyfactor » vous prépare à l'ère quantique

Keyfactor vous offre une plateforme unique pour découvrir, automatiser et valider votre migration post-quantique — compatible avec toutes les autorités de certification, tous les protocoles et tous les environnements, sans nécessiter de remplacement complet du système.
La détection cryptographique continue recense tous les certificats, clés et algorithmes, tant dans le cloud qu’en local, afin que vous sachiez exactement quels éléments sont vulnérables à l’informatique quantique.
Automatisez le cycle de vie des certificats et changez d'algorithmes à partir d'un point de contrôle unique, afin de pouvoir migrer vers la cryptographie post-quantique sans avoir à repenser l'architecture de vos systèmes.
La gouvernance, l'application des politiques et la journalisation des audits vous permettent de démontrer votre résilience post-quantique aux autorités de régulation dans le cadre des réglementations DORA, NIS2 et PCI — avec des rapports générés en quelques minutes, et non en plusieurs semaines.

La détection cryptographique continue recense tous les certificats, clés et algorithmes, tant dans le cloud qu’en local, afin que vous sachiez exactement quels éléments sont vulnérables à l’informatique quantique.

Automatisez le cycle de vie des certificats et changez d'algorithmes à partir d'un point de contrôle unique, afin de pouvoir migrer vers la cryptographie post-quantique sans avoir à repenser l'architecture de vos systèmes.

La gouvernance, l'application des politiques et la journalisation des audits vous permettent de démontrer votre résilience post-quantique aux autorités de régulation dans le cadre des réglementations DORA, NIS2 et PCI — avec des rapports générés en quelques minutes, et non en plusieurs semaines.

La résilience relève d'un choix stratégique, et pas seulement d'un choix technique

Keyfactor vous offre une plateforme unique pour découvrir, automatiser et valider votre migration post-quantique — compatible avec toutes les autorités de certification, tous les protocoles et tous les environnements, sans nécessiter de remplacement complet du système.
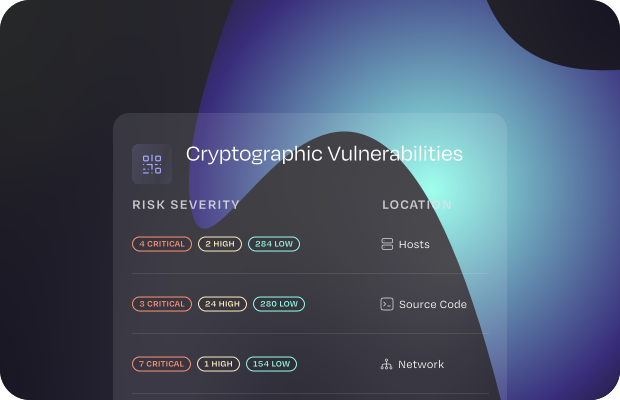
La flexibilité cryptographique automatisée permet d'éviter les pannes et les migrations d'urgence qui perturbent les services financiers numériques.
Faites la démonstration d’une agilité cryptographique vérifiable pour DORA, NIS2 et PCI — avant que cela ne fasse l’objet d’une constatation d’audit.
Une feuille de route par étapes et hiérarchisée que votre conseil d'administration peut approuver et suivre, avec des progrès que vous pouvez démontrer.

La flexibilité cryptographique automatisée permet d'éviter les pannes et les migrations d'urgence qui perturbent les services financiers numériques.

Faites la démonstration d’une agilité cryptographique vérifiable pour DORA, NIS2 et PCI — avant que cela ne fasse l’objet d’une constatation d’audit.

Une feuille de route par étapes et hiérarchisée que votre conseil d'administration peut approuver et suivre, avec des progrès que vous pouvez démontrer.

Une expertise éprouvée dans le secteur des services financiers

L'agilité cryptographique est le fondement de la résilience post-quantique et de la continuité d'activité. Découvrez comment des institutions financières de premier plan l'ont mise en œuvre grâce à Keyfactor , afin de garantir la disponibilité de leurs systèmes, la confiance de leurs clients et la conformité réglementaire.

Les certificats arrivaient à expiration, mais nous ne le savions pas jusqu'à ce que les systèmes tombent en panne. Depuis le déploiement de Keyfactor, nous avons entièrement éliminé ces incidents.
David Yu Vice-président chargé de l'architecture de sécurité, EQ Bank
Panneau de la banque EQ à son siège de Toronto, au Canada.

M&T Bank a mis en place une agilité cryptographique sécurisée grâce à l'automatisation du cycle de vie des certificats, ce qui constitue la base de la migration post-quantique.
Fred Cohn Responsable des risques numériques, IoT , Schneider Electric
Keyfactor MT Bank Miniature LOGO