


Antes de sumergirse en las numerosas ventajas y usos de los certificadosSSL , puede ser útil comprender la tecnología subyacente. Este artículo ofrece una breve lección de historia sobre cómo Secure Socket Layer (SSL) ha evolucionado hasta convertirse en Transport Layer Security (TLS ) y una explicación sencilla de cómo proporcionan seguridad tanto para las conexiones públicas de Internet como para las de la intranet de la empresa.
En concreto, el objetivo es ofrecerle una visión completa del protocolo Secure Socket Layer (SSL) y de los certificados para ayudarle a tomar las mejores decisiones en relación con la gestión de certificados para su empresa.
¿Qué es SSL?
SSL is the original name of the cryptographic protocol for authenticating and encrypting communications over a network. Officially, SSL was replaced by an updated protocol called TLS some time ago.
Cronología de SSL a TLS
The following is a timeline of how SSL has changed over time:
- SSL is a security protocol developed by Netscape in the 90s for encrypting and securing communications over the internet. SSL v1.0 was never released due to security issues.
- In 1995, Netscape released SSL v2.0, but it still had many flaws.
- SSL v3.0 released in 1996 and addressed the problems of SSL v2.0. This version offered incredible improvements and forever changed the way the internet works. However, as of 2015, SSL 3.0 and prior versions have been deprecated.
- TLS was developed by the Internet Engineering Task Force (IETF) as an improvement on SSL; TLS v1.0 released in 1999 and based on SSL v3.0, with minor security improvements still significant enough that SSL v3.0 and TLS v1.0 did not interoperate.
- TLS v1.1 came out seven years later in 2006 and was replaced by TLS v1.2 shortly afterward, in 2008. That hurt TLS v1.1 adoption as many websites upgraded from TLS v1.0 directly to TLS v1.2. 11 years later, we are now at TLS v1.3.
- TLS v1.3 finalized in 2018 and after nearly 30 IETF drafts. TLS v1.3 makes significant improvements over its predecessors. Microsoft, Apple, Google, Mozilla, Cloudflare, and Cisco all have deprecated TLS v1.0 and TLS v1.1 as of March 2020. TLS v1.2 and TLS v1.3 are now the only SSL protocols still available.
So, in reality, TLS is simply a newer version of SSL. However, most people still say SSL instead of TLS. SSL and TLS serve the same purpose, protecting sensitive information during transmission, but under the hood, the cryptography has changed a lot from the original SSL to the latest TLS v1.3.
Los certificados digitales son el núcleo del protocolo SSL ; inician las conexiones seguras entre servidores (por ejemplo, sitios web, intranets o VPN) y clientes (por ejemplo, navegadores web, aplicaciones o clientes de correo electrónico).
Los certificados SSL ofrecen protección adecuada contra el phishing y la interceptación de transmisiones y la autenticación automática de un servidor, como un dominio de sitio web. Si un sitio web solicita información sensible a los usuarios, necesita tener un certificado SSL para cifrarla durante la transmisión. Si no hay un certificado SSL, entonces no se debe confiar en esa conexión con ninguna información privada.
¿Cómo funciona?
The primary purpose of SSL is to provide a secure transport-layer connection between two endpoints, the server and the client. This connection is typically between a website server and the client’s browser, or a mail server and the client’s email application, such as Outlook.
SSL comprises two separate protocols:
- The Handshake protocol authenticates the server (and optionally the client), negotiates crypto suites, and generates the shared key.
- The Record protocol isolates each connection and uses the shared key to secure communications for the remainder of the session.
El protocolo Handshake
The SSL handshake is an asymmetric cryptography process for establishing a secure channel for server and client to communicate — HTTPS connections always begins with the SSL handshake.
A successful handshake takes place behind the client’s browser or application, instantly and automatically — without disturbing the client user experience. However, A failed handshake triggers the termination of the connection, usually preceded by an alert message in the client’s browser.
Provided the SSL is valid and correct, the handshake offers the following security benefits:
- Authentication: The server is always authenticated for as long as the connection is valid.
- Confidentiality: Data sent via SSL is encrypted and only visible to the server and client.
- Integrity: Digital Certificate Signatures ensure the data has not been modified during the transfer.
En resumen, los certificados SSL funcionan fundamentalmente utilizando una combinación de criptografía asimétrica y criptografía simétrica para las comunicaciones a través de internet. También existen otras infraestructuras involucradas en la consecución de la comunicación SSL en las empresas, conocidas como Infraestructuras de Clave Pública.
¿Cómo funcionan los certificados SSL?
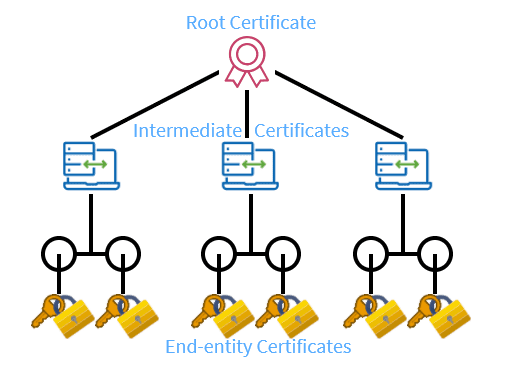
Cuando reciba el certificado SSL, instálelo en su servidor. Puede instalar un certificado intermedio que establezca la credibilidad de su certificado SSL encadenándolo al certificado raíz de su CA.
Los certificados raíz son autofirmados y constituyen la base de una infraestructura de clave pública (PKI) basada en X.509. La PKI que soporta HTTPS para la navegación web segura y los esquemas de firma electrónica depende de los certificados raíz. En otras aplicaciones de certificados X.509, una jerarquía de certificados certifica la validez de emisión de un certificado. Esta jerarquía se denomina «cadena de confianza» de un certificado.
Cadena de confianza
La cadena de confianza se refiere a su certificado SSL y su vínculo con una autoridad de certificación de confianza. Para que un certificado SSL sea de confianza, debe remontarse a una CA raíz de confianza. Una cadena de confianza garantiza la privacidad, la confianza y la seguridad para todas las partes implicadas.
En el núcleo de cada PKI se encuentra la CA raíz; esta sirve como fuente de integridad de confianza para todo el sistema. La autoridad de certificación raíz firma un certificado SSL, iniciando así la cadena de confianza. Si la CA raíz es de confianza pública, cualquier certificado de CA válido encadenado a ella será de confianza para todos los principales navegadores de internet y sistemas operativos.
¿Cómo se verifica una cadena de confianza?
El cliente o navegador conoce intrínsecamente las claves públicas de un puñado de CA de confianza y utiliza estas claves para verificar el certificado SSL del servidor. El cliente repite el proceso de verificación de forma recursiva con cada certificado de la cadena de confianza hasta rastrearlo de nuevo al principio, la CA raíz.
¿Qué hace un certificado SSL?
En las conexiones HTTP no seguras, los hackers pueden interceptar fácilmente los mensajes entre el cliente y el servidor y leerlos en texto plano. Las conexiones cifradas codifican la comunicación hasta que el cliente puede descifrarla con la otra clave de sesión.
Cuando se instalan en un servidor web, los certificados SSL utilizan un sistema de par de claves pública/privada para iniciar el protocolo HTTPS y habilitar conexiones seguras para que usuarios y clientes puedan conectarse.
Para Internet: ¿Qué hacen los certificados SSL para los sitios web?
Cuando un certificado SSL firmado protege un sitio web, demuestra que la organización ha verificado y autenticado su identidad con el tercero de confianza; dado que el navegador confía en la CA, el navegador también confía en la identidad de esa organización.
La forma más sencilla de comprobar si el sitio web tiene un SSL instalado es mirar su navegador; vea si la URL del sitio web comienza con «HTTPS:», ya que esto indica si tiene un certificado SSL instalado en el servidor. Si es así, haga clic en el icono del candado en la barra de direcciones para ver la información del certificado.
Históricamente, los navegadores web utilizan el Protocolo de Transferencia de Hipertexto (HTTP) para conectarse a los servidores web que escuchan en el puerto TCP 80 por defecto. HTTP es un protocolo de texto plano, lo que significa que es relativamente fácil para un hacker interceptar y leer los datos en tránsito. Debido a la proliferación del phishing, el navegador Chrome de Google, entre otros, redirige ahora a HTTPS por defecto.
SSL utiliza el puerto 443, cifrando los datos intercambiados entre el navegador y el servidor y autenticando al usuario. Por lo tanto, cuando las comunicaciones entre el navegador web y el servidor necesitan ser seguras, el navegador cambia automáticamente a SSL, siempre y cuando el servidor tenga un certificado SSL instalado.
Establecer una conexión con un servidor que posee un certificado firmado por una CA de confianza se realiza sin dificultades adicionales para el usuario. Cuando un usuario de internet visita un sitio web protegido con SSL, está más dispuesto a enviar su información de contacto o a comprar con su tarjeta de crédito. Además, tener un certificado SSL en su sitio web aumenta su posición en el ranking, facilitando que usuarios y clientes encuentren su sitio.
El certificado SSL da fe de la fiabilidad de un sitio web, pero con certificados más avanzados, toda la empresa puede obtener la certificación SSL.
Para Intranets: ¿Qué hacen los certificados SSL para las aplicaciones en un entorno empresarial?
Aunque el propósito original de SSL era para la World Wide Web, las empresas utilizan certificados SSL para proteger una amplia variedad de conexiones internas y externas. Los casos de uso más comunes para los certificados SSL empresariales incluyen:
- Controles de acceso a la red (NAC)
- Redes Privadas Virtuales (VPN)
- Inicio de sesión único (SSO)
- Internet de las Cosas (IoT)
Si se configuran correctamente, todas estas aplicaciones se ejecutan sobre el protocolo SSL . Veremos estos ejemplos con más detalle en la siguiente sección:
Acceso a la red
Los empleados que conectan dispositivos inalámbricos a la red corporativa requieren facilidad de acceso, mientras que, simultáneamente, la red debe impedir el acceso no autorizado a los recursos corporativos. Los empleados pueden utilizar certificados SSL para acceder y cifrar archivos desde sus dispositivos, servidores corporativos o incluso servidores en la nube para el personal autorizado.
Evite la necesidad de recordar o restablecer contraseñas largas y difíciles de memorizar que cambian cada 90 días, sustituyéndolas por una identidad digital. Instale una identidad digital en los escritorios de Windows o Mac, en los servidores o en los puntos de acceso WiFi, de modo que solo los dispositivos autorizados puedan conectarse a su red corporativa.
Inicio de Sesión Único
Los empleados de las empresas actuales tienen acceso a una amplia variedad de servicios de identidad o productos de federación. Las empresas suelen utilizar un producto de inicio de sesión único (Web Single Sign-On) para acceder a todos sus recursos en el portal corporativo o en los servicios en la nube.
IoT
Se puede instalar una identidad digital en su dispositivoIoT y en el dispositivo o aplicación del usuario para garantizar que sólo los dispositivos IoT de confianza puedan conectarse a su red. El dispositivo IoT recibe instrucciones o envía datos a aplicaciones autorizadas, y los usuarios poseen una identidad digital.
SSL VPN
Una Red Privada Virtual de Capa de Conexión Segura (SSL VPN) es una red privada virtual (VPN) creada utilizando la Capa de Conexión Segura (SSL). Los departamentos de TI pueden ampliar tanto la solución como los servicios de infraestructura necesarios. SSL La VPN permite un control granular sobre el acceso gestionado a las aplicaciones web de la empresa. Quizás los beneficios más significativos de SSL VPN provienen de la mayor eficiencia y productividad al liberar recursos de TI al permitir el acceso remoto a todos los certificados digitales.
Firma de código, documentos y correo electrónico
Mucha gente no se da cuenta de que los certificados de firma de código, firma de documentos y firma de correo electrónico no son certificados SSL . Aunque todos ellos están facilitados por certificados PKI x.509, la función de uso de claves marca la diferencia. Lea "Diferencia entre certificado de firma de código y SSL " o "Diferencia entre certificado digital y firma digital" para saber más sobre el tema.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Continuar leyendo
Resumen del Webinar – Cómo la PKI, la Criptografía y las Máquinas Hacen Girar el Mundo Digital
Leer más
Cómo se utilizó el malware para crear alertas falsas de certificados caducados
Leer más