Pourquoi les conseils d'administration cybercompétents sont une nécessité




Dans son rapport 2021 Top Security and Risk Trends for 2021, Gartner a identifié les conseils d'administration cybercompétents comme une priorité absolue pour les organisations, alors que le nombre de brèches de sécurité hautement médiatisées ne cesse d'augmenter. Dans ce blog, nous expliquons pourquoi les membres des conseils d'administration devraient être plus attentifs à la posture de sécurité et ce qu'il faut faire pour mettre en place un conseil d'administration cybercompétent.
Les cyber-risques sont des risques pour les entreprises
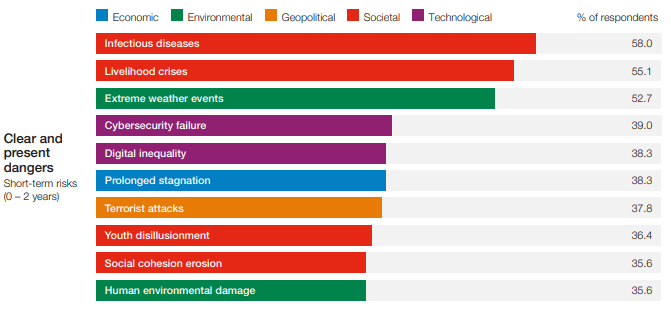
Chaque année, le Forum économique mondial publie le Global Risks Report, qui recense tous les risques auxquels les entreprises sont confrontées aujourd'hui, qu'il s'agisse du changement climatique, de l'instabilité politique et sociétale, de la cybersécurité ou des maladies.
With businesses becoming increasingly digitized and dependent on cyber-enabled technologies, cybersecurity threats and data-related risks, and the risk management strategies to alleviate them, have become a top priority. In fact, the World Economic Forum 2021 Global Risks Report has ranked cybersecurity failure as one of the top five short-term business risks.
Les menaces de cybersécurité et les risques liés aux données, ainsi que les stratégies de gestion des risques visant à les atténuer, sont devenus une priorité absolue pour les entreprises transformées par le numérique. Divers facteurs font que la surface de menace d'une entreprise s'étend plus rapidement que jamais :
- La migration en cours vers l'informatique dématérialisée, qui s'est accélérée en réponse à la pandémie.
- Le passage généralisé au travail à distance et la nécessité de soutenir les initiatives de travail à partir de n'importe quel endroit où les employés apportent leurs propres appareils.
- Une dépendance accrue à l'égard de chaînes d'approvisionnement étendues et complexes, qui rend les organisations vulnérables aux risques hérités de tiers et de partenaires.
- Un patchwork étendu de réglementations sur la confidentialité et la protection des données, avec des exigences en matière de résidence et de cryptage des données.
La cybersécurité est une responsabilité partagée
Les criminels et les adversaires exploitent l'évolution et l'expansion du paysage des menaces pour lancer des cyber-attaques de plus en plus nombreuses et sophistiquées. Les cyber-attaques affectent de plus en plus le monde physique et leurs conséquences s'aggravent également.
According to a Gartner report, by 2024, 75% of CEOs will be personally liable for cyber-physical security incidents, while by 2023, the financial impact of a cyber-physical attack resulting in fatalities is expected to reach over $1 billion dollars. Gartner states that “Even without taking the actual value of a human life into the equation, the costs for organizations in terms of compensation, litigation, insurance, regulatory fines and reputation loss will be significant.”
Compte tenu des effets considérables des incidents et des attaques cyber-physiques, les chefs d'entreprise doivent prendre conscience que les cyber-risques sont aussi possibles et lourds de conséquences que les risques "traditionnels" auxquels ils ont l'habitude d'être confrontés. En fait, les cybermenaces peuvent être à l'origine de risques commerciaux si les mesures appropriées pour les prévenir font défaut. Il est également important de comprendre que les cyber-risques ne relèvent pas uniquement du département informatique. Une approche isolée de la cybersécurité crée davantage d'angles morts susceptibles d'être exploités par les cybercriminels.
Siemens mentions in a report:
"La cybersécurité doit être une responsabilité partagée par tous les employés d'une entreprise, depuis la direction jusqu'à la collaboration étroite entre les services d'exploitation, d'opérations et d'informatique d'entreprise. La cybersécurité doit également impliquer les équipes chargées de la santé, de la sécurité et de l'environnement (SSE), en raison des conséquences potentielles d'une violation grave de la sécurité sur la SSE. Les ressources humaines doivent également être impliquées, car tous les employés doivent être sensibilisés, formés et responsabilisés quant à leur rôle potentiel, intentionnel ou non, dans l'ouverture des portes - physiques ou virtuelles - aux attaquants".
Des conseils d'administration cyber-savants pour une cyber-résilience
Il n'est pas étonnant que la cybersécurité soit devenue une priorité absolue pour le conseil d'administration. Dans l'enquête Gartner 2021 sur les conseils d'administration, les administrateurs ont estimé que la cybersécurité était la deuxième source de risque la plus importante pour l'entreprise, après la conformité réglementaire.
Les incidents de cybersécurité représentent des pertes commerciales potentielles qui doivent être traitées avec la même vigilance que les vecteurs plus traditionnels de perturbation de l'activité et de perte de bénéfices. En outre, dans un monde numérique connecté, un incident ou une violation dans un département ou une organisation peut se répercuter sur les chaînes d'approvisionnement et même sur les secteurs industriels et, dans certains cas, entraîner des dommages structurels majeurs pour la nation.
Daniel Dobrygowski, responsable de la gouvernance d'entreprise et de la confiance au Forum économique mondial, a déclaré: "Nous avons besoin d'une collaboration efficace et d'une vision stratégique pour assurer la cyber-résilience et protéger la confiance entre toutes les parties prenantes." L'évolution du paysage des menaces industrielles impose de mettre davantage l'accent sur la cybersécurité en tant que risque stratégique à l'échelle de l'entreprise.
C'est pourquoi Gartner a identifié dans son rapport Top Security and Risk Trends for 2021 l'évolution vers la création de conseils d'administration compétents en matière de cybersécurité. Pour ce faire, les entreprises créent un comité dédié qui se concentre sur les questions de cybersécurité. Ce comité est souvent dirigé par un membre du conseil d'administration ayant une expérience en matière de sécurité ou par un consultant tiers. En fait, Gartner prévoit que d'ici 2025, 40 % des conseils d'administration disposeront d'un comité dédié à la cybersécurité supervisé par un membre qualifié du conseil, contre moins de 10 % aujourd'hui.
L'évolution vers des conseils d'administration cybercompétents sera le signe de deux choses :
- Un soutien accru - budget et ressources - pour faire face à l'ensemble des menaces.
- Le CISO et les équipes de sécurité sont de plus en plus surveillés et attendent d'eux qu'ils répondent aux exigences fixées par le conseil d'administration pour protéger l'organisation contre les cyber-attaques tout en garantissant la continuité des activités.
Un conseil d'administration avisé peut motiver l'ensemble de la chaîne au sein d'une organisation à considérer la cybersécurité comme la responsabilité de tous - il fournit une vision que chacun doit suivre. Cette vision doit reposer sur les piliers suivants :
- Stratégie de cybersécurité. Une vision stratégique et un plan tactique et opérationnel permettent de protéger de manière proactive les actifs de l'entreprise et de s'adapter aux nouvelles menaces cybernétiques et à l'évolution des exigences réglementaires.
- Examen des politiques. Les politiques et les pratiques de l'entreprise en matière de cybersécurité, ainsi que les rôles et les responsabilités, doivent être évalués afin de s'assurer qu'ils sont à jour et qu'ils permettent de protéger l'organisation. Parallèlement à l'examen des politiques, le conseil d'administration devrait revoir le budget alloué à la cybersécurité et à la protection de la vie privée afin de s'assurer que ces initiatives sont correctement financées.
- Montrer l'exemple. Les politiques de cybersécurité doivent être appliquées et soutenues par les dirigeants de l'entreprise, qui doivent avoir la capacité de communiquer un plan de gestion des cyberrisques à l'échelle de l'entreprise, en impliquant tous les employés.
- Continuité de l'activité. Le conseil d'administration doit superviser l'élaboration d'un plan complet de réponse aux incidents qui garantira la résilience et la continuité de l'activité, même en cas de cyberattaque. Ce plan doit être largement compris et faire l'objet d'exercices.
- Suivi et évaluation continus. Le conseil d'administration doit surveiller et réviser périodiquement les contrôles et les capacités de l'organisation en matière de cybersécurité, en s'adaptant aux nouvelles vulnérabilités et aux menaces extérieures.
- Sensibilisation à la cybersécurité. Le conseil d'administration doit veiller à ce que l'entreprise mette en œuvre un programme complet de formation à la cybersécurité afin de favoriser une culture dans laquelle tous les employés assument la responsabilité de la cybersécurité.
Les cyber-attaques n'étant plus une question de "si", mais plutôt de "quand et à quelle fréquence", la cybersécurité ne doit pas être une réflexion après coup. Au contraire, elle doit être intégrée à la structure de l'organisation afin de garantir que les actifs critiques, la réputation de la marque et la conformité aux réglementations ne sont pas mis en péril. Il est temps que toutes les organisations transforment leur conseil d'administration en conseil d'administration compétent en matière de cybersécurité afin de promouvoir la résilience et la continuité des activités.
Cybersécurité et identités des machines
Machine identities – cryptographic keys, digital certificates, and secrets – underpin identity and trust in cybersecurity today. However, the importance of machine identities is often overlooked by IT and security leaders that, in many cases, aren’t aware of the full scope and associated risk of unknown or unmanaged machine identities in their organization.
Selon Gartner, la gestion de l'identité des machines est désormais impérative. C'est pourquoi nous avons élaboré le tout premier rapport sur l'état de la gestion des identités des machines, avec les réponses de plus de 1 100 professionnels de l'informatique et de la sécurité. Le rapport complet est disponible ci-dessous.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
Les 6 principales tendances en matière de gestion des identités et des accès au sommet Gartner sur la gestion des identités et des accès
En savoir plus
Réflexion sur les Keyfactor Tech Days 2025 : Une étape importante dans l'innovation en matière de confiance numérique
En savoir plus