


SSL certificates are crucial for securing data transmission between your website and its visitors.
Businesses use SSL certificates to protect everything from customer transactions on e-commerce sites to sensitive data exchanges on corporate portals. When an SSL certificate expires, it can lead to severe consequences, including staff disruptions, data breaches, and service disruptions.
High-profile outages, like those experienced by Starlink and Microsoft Teams, highlight the importance of certificate management. Just one expired SSL certificate can cause significant problems, damaging your business and reputation. Let’s dive into how you can quickly and efficiently recover after an SSL certificate expires.
Votre certificat SSL a expiré - voici comment le réparer
Étape 1 : Trouver le certificat
First, you need to locate the expired SSL certificate. This can be challenging as certificates can reside in multiple places, especially wildcard certificates, which are often used across dozens or even hundreds of servers and locations. Ideally, you have done discovery through scanning and have good visibility into your Public Key Infrastructure (PKI) with all certificates identified. You know when they’re set to expire, where they’re located, what they’re used for, and what systems or assets they’re connected to.
However, many organizations lack a complete inventory of their certificates or cryptographic assets. According to the Keyfactor’s 2024 PKI and Digital Trust report, 91% of organizations are deploying more certificates than ever, yet only 32% reported using a dedicated certificate lifecycle management tool. If you can’t perform proactive certificate discovery, you can’t protect yourself from unknown certificates.
To find the certificate manually, filter or aggregate logs from your tools and search for events generated by an expired certificate. Once you’ve found the expired certificate, you can take steps to renew it and restore functionality.
Étape 2 : Renouvellement du certificat
Obtenir une nouvelle demande de signature de certificat (CSR)
To start the renewal process, you need a new Certificate Signing Request (CSR). You can obtain this by contacting your hosting provider or accessing your hosting control panel where your SSL is based. The CSR is essential for creating your new SSL certificate.
Sélectionner et acheter un certificat SSL
Ensuite, choisissez un certificat SSL qui réponde à vos besoins de validation. Cette étape consiste à sélectionner le bon type de certificat et à décider de sa durée de validité. Vous devrez fournir des détails spécifiques sur votre domaine et votre organisation pour vous assurer que le certificat répond à vos exigences.
Validez votre renouvellement
Pour valider votre renouvellement, vous devez effectuer une validation de contrôle de domaine (DCV). Cette étape confirme vos droits de propriété sur le domaine. Vous pouvez effectuer la validation de contrôle de domaine par l'une des trois méthodes suivantes :
- Validation de l'email : Répondre à un email envoyé à une adresse administrative de votre domaine.
- Validation HTTP : Placez un fichier spécifique sur votre serveur web.
- DNS-Validation basée : Ajoutez un enregistrement DNS spécifique aux paramètres DNS de votre domaine.
Vérifier les certificats de validation d'organisation (OV) et de validation étendue (EV)
Si vous disposez d'un certificat de validation d'organisation (OV) ou de validation étendue (EV), une vérification supplémentaire est nécessaire. Vous devrez soumettre à nouveau les documents de votre organisation à l'autorité de certification. Cette procédure est plus longue que la validation de domaine :
- Certificats OV : La vérification peut prendre jusqu'à une semaine.
- Certificats EV : La vérification peut prendre jusqu'à deux semaines.
L'accomplissement de ces étapes garantit le renouvellement de votre certificat SSL , ce qui assure la sécurité de votre site web et maintient la confiance de vos utilisateurs. Cependant, ces étapes prennent du temps. L'automatisation peut contribuer à réduire les tâches fastidieuses et à ramener le processus à un simple clic, voire à aucun clic grâce au renouvellement et au provisionnement automatiques.
Étape 3 : Installer le nouveau certificat SSL sur votre serveur
Après la phase de renouvellement, votre nouveau certificat SSL vous sera envoyé par courriel. Ce courriel contiendra généralement le fichier du certificat et des instructions détaillées sur la manière de l'installer.
La procédure d'installation peut varier en fonction du type de serveur et de l'environnement d'hébergement, il est donc essentiel de suivre les instructions spécifiques fournies. En règle générale, vous devrez télécharger le certificat sur votre serveur et configurer votre serveur web (Apache, Nginx ou IIS, par exemple) pour qu'il utilise le nouveau certificat.
Si vous rencontrez des difficultés au cours du processus d'installation, contactez votre fournisseur d'hébergement pour obtenir de l'aide. De nombreux fournisseurs d'hébergement proposent des services d'assistance pour l'installation des certificats SSL . Ils peuvent vous guider à travers les étapes ou même s'occuper de l'installation pour vous. Ils peuvent vous guider à travers les étapes ou même s'occuper de l'installation pour vous, en s'assurant que le certificat est correctement déployé et que votre site web reste sécurisé.
Étape 4 : Vérifier les détails et l'ajouter à votre système de gestion
Visit your website using a secure (HTTPS) connection and ensure that the browser shows a padlock icon, indicating that the SSL certificate is correctly installed and active. Additionally, you can use online tools to check for any potential issues with the installation.
Vous pouvez également vérifier la présence de l'icône du cadenas dans la barre d'adresse du navigateur pour confirmer que le certificat SSL est correctement installé et actif. Cliquez sur le cadenas pour afficher des informations détaillées sur le certificat, notamment l'autorité de certification émettrice, la date d'expiration, l'objet et la suite de chiffrement.
Si vous gérez manuellement les cycles de vie des certificats à l'aide de feuilles de calcul ou d'autres méthodes similaires, veillez à enregistrer les détails de votre nouveau certificat SSL , y compris sa date d'expiration. La tenue d'un registre précis vous permet de ne pas perdre de vue les dates de renouvellement et d'éviter les expirations futures.
It is possible to manage a few certificates manually, but this approach is prone to errors and oversights, which can lead to security lapses, failed audits, and costly outages. Documenting details such as the issuer, expiration date, serial number, key size, and supported cipher suites in a spreadsheet can quickly become unmanageable as your certificate inventory grows.
For greater efficiency and scalability, consider a Certificate Lifecycle Automation (CLA) system to automate tracking, send expiration alerts and facilitate approvals, and integrate seamlessly with your infrastructure for automated renewals, reducing the risk of human error and ensuring continuous security. CLA systems are designed to scale with your organization, providing comprehensive oversight and management capabilities as your digital infrastructure expands.
Comment une solution CCT peut aider
1. Identification et alertes
Si vous disposez d'une solution CLA, vous n'avez pas à vous demander si un certificat SSL a expiré. Vous pouvez facilement identifier l'emplacement d'un certificat, sa date d'expiration et la personne responsable de son renouvellement. La solution CLA peut émettre des alertes pour s'assurer que les certificats sont renouvelés avant leur expiration, ce qui permet d'éviter les pannes inattendues et les risques de sécurité.
2. Rationalisation des renouvellements
With a CLA solution, you can set up self-service and approval workflows for certificate renewals. This streamlines the process and ensures that renewals are handled promptly. Some CLA solutions even allow for the automation of renewals, further reducing the risk of expirations.
3. Approvisionnement automatisé
Une solution CLA peut automatiser le provisionnement et l'installation du certificat sur le point de terminaison ou le serveur. Elle peut également lier le certificat au site web, au port et/ou à l'adresse IP corrects, ce qui garantit une gestion transparente du cycle de vie et réduit le risque d'erreur humaine lors des installations manuelles.
Avec une solution CLA, vous pouvez maintenir une visibilité et un contrôle complets sur vos certificats SSL , en minimisant le risque d'expiration et les perturbations associées pour vos opérations commerciales.
Ne jamais être pris au dépourvu
Une organisation ne devrait jamais être confrontée à un certificat SSL expiré. Heureusement, il existe des solutions pour éviter que cela ne se reproduise.
Not sure where to begin? Use this certificate management maturity model to identify where you are today and the practical steps you can take to get even better.
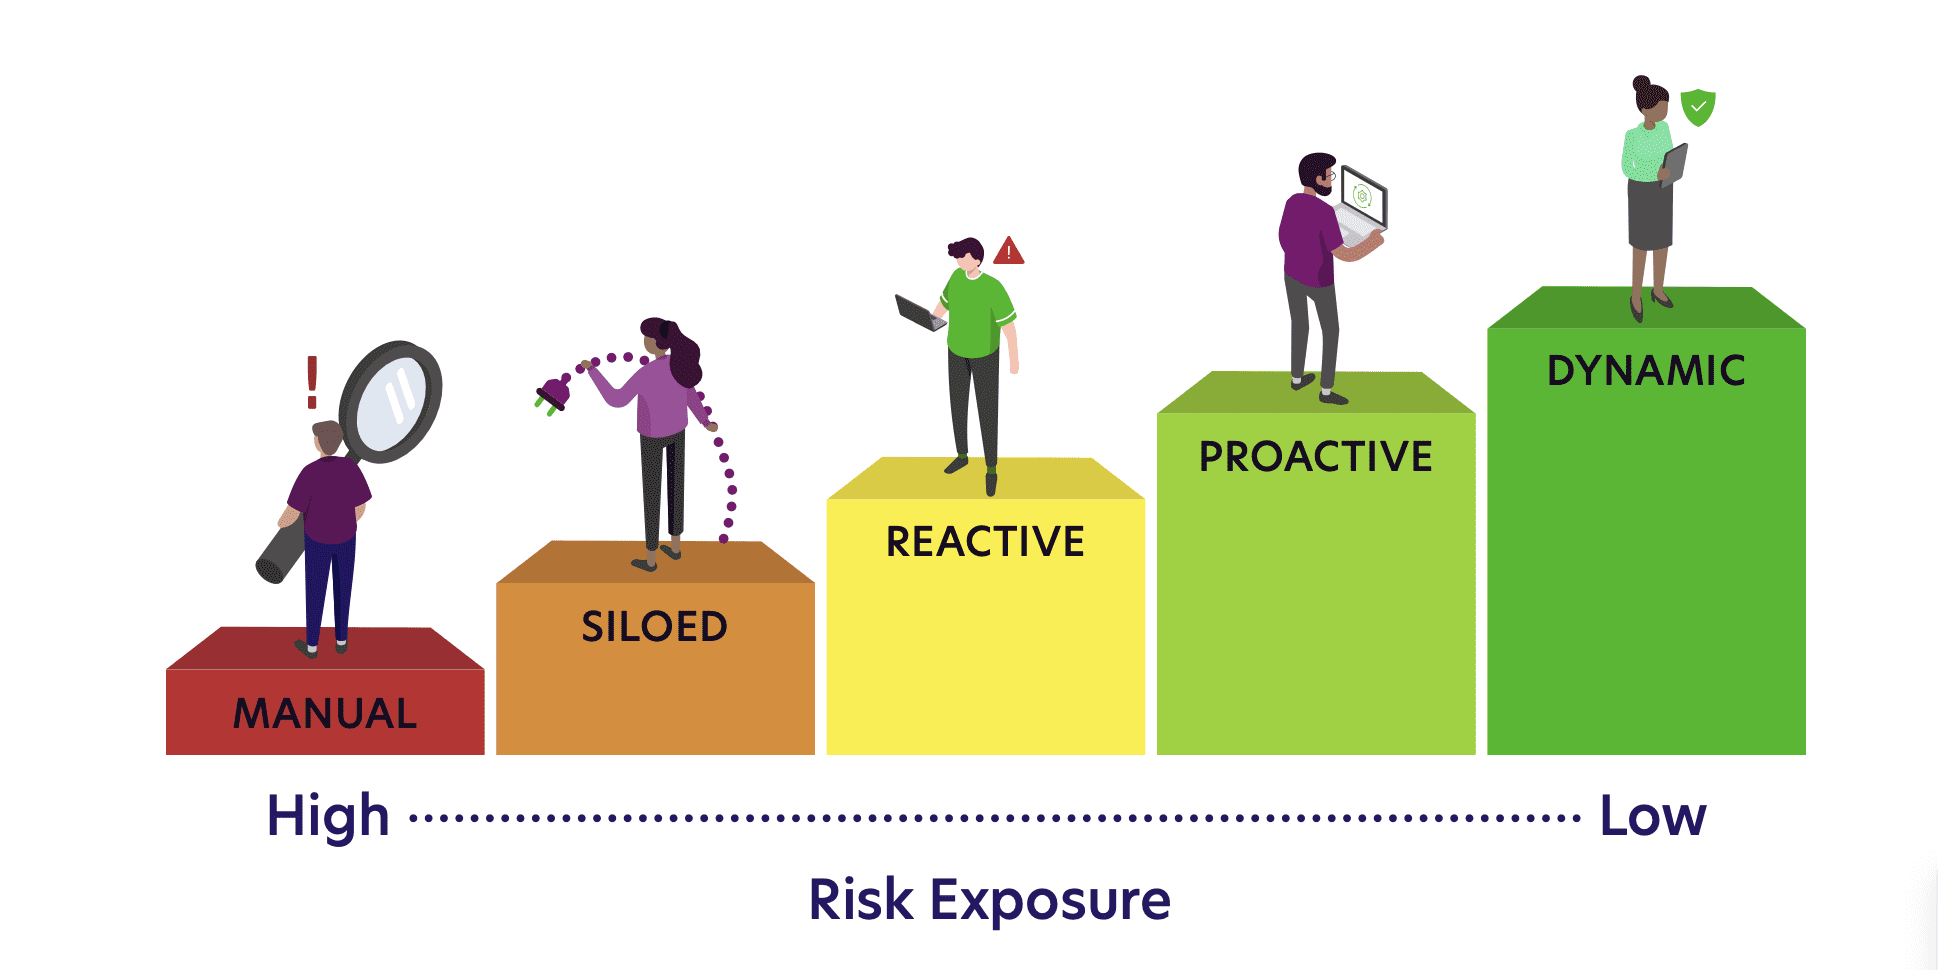
Don’t let an expired certificate compromise your website’s security and reputation. Take proactive steps to manage your SSL certificates effectively with CLA solutions like Keyfactor Command. This tool offers discovery, tracking, and automation within a universal CLA hub.
Keyfactor Command est le meilleur moyen pour vous de rationaliser vos processus de gestion des certificats, de garantir des renouvellements en temps voulu et de maintenir la sécurité et la fiabilité de vos actifs numériques.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
PKI rapide de l'infrastructure PKI : guide pratique pour un déploiement en quelques mois
En savoir plus
Résolution des erreurs de certificats auto-signés dans votre chaîne de certificats
En savoir plus