


What if there were a way to turn PKI from a necessary cost into a measurable business advantage?
Et si vous pouviez répondre à des questions telles que :
- Combien de temps perdons-nous réellement à gérer les certificats manuellement ?
- Quel est le coût réel d'une panne de certificat – ou le risque d'une prochaine panne ?
- Quand l'automatisation sera-t-elle rentabilisée ?
Et si ces réponses ne provenaient pas d'arguments marketing ou de calculs approximatifs, mais d'une analyse économique indépendante réalisée par un tiers ?
That’s exactly what a Forrester Total Economic Impact™ (TEI) study is built to do.
Plus d'informations à ce sujet ci-dessous 👇
La confiance est importante, mais les preuves le sont encore plus
Public key infrastructure (PKI) isn’t often in the spotlight, but without the right solution, it can be a showstopper (and not the good kind).
PKI quelque chose qui préoccupe les dirigeants au réveil, mais elle est essentielle aux opérations commerciales quotidiennes. Sans elle, les connexions ne pourraient pas être authentifiées, les codes ne pourraient pas être vérifiés et les données resteraient sans protection lorsqu'elles transitent par les réseaux infinis sur lesquels nous comptons.
Certificate outages, compressed lifecycles, and cloud-native complexity have changed the conversation. PKI has moved from “invisible” infrastructure to a highly visible risk management concern. Put another way, PKI has become a single point of failure – and that’s exactly why so many organizations are now evaluating PKI as a business platform.
Aujourd'hui, PKI font l'objet du même examen minutieux que n'importe quelle plateforme d'entreprise. Les budgets sont plus serrés. Les conseils d'administration veulent des justifications. Les directeurs financiers veulent des chiffres défendables. Et « nous en avons besoin pour la sécurité » n'est plus un argument commercial suffisant.
Dans un monde où la marge d'erreur est de plus en plus réduite, la « confiance » ne suffit plus. PKI nécessite désormais des preuves.
Pourquoi les entreprises repensent leur infrastructure PKI
Pendant des années, la gestion PKI des certificats a été considérée comme un coût nécessaire à l'exercice des activités commerciales.
Certificates were issued, renewed, and replaced largely through manual processes, with little visibility into the true cost of managing digital certificates or the operational risk tied to them. But as certificate lifespans shrink and cloud environments scale, that model is breaking down fast. PKI became more complex as certificate volumes grew, requiring more infrastructure, more policy and control, and more day to day maintenance to keep up.
La plupart PKI n'ont pas été conçus pour répondre aux réalités actuelles. Ils se sont développés de manière organique (un certificat auto-signé par-ci, un autre outil par-là) jusqu'à ce que les organisations se retrouvent avec :
- Des milliers (voire des millions) de certificats
- Plusieurs autorités de certification et PKI
- Processus de renouvellement manuel
- Visibilité limitée entre les équipes et les environnements
Le problème n'est pas que PKI intrinsèquement coûteuse, mais plutôt que la plupart des organisations ne voient pas d'où proviennent réellement les coûts.
Ces coûts apparaissent rarement sur une seule ligne. Ils apparaissent plutôt sous la forme suivante :
- Heures d'ingénierie perdues à cause de processus manuels fastidieux
- Impact sur les revenus des interruptions liées aux certificats
- Risque de sécurité lié à l'erreur humaine
- Initiatives retardées parce que PKI s'adapte PKI assez rapidement
PKI coûteuse en raison de son inefficacité, des risques qu'elle comporte et des interventions constantes pour éteindre les incendies.
Lorsque PKI correctement, personne ne le remarque. Lorsqu'elle ne fonctionne pas, l'impact est immédiat : pannes, transactions échouées, incidents de sécurité et expérience client compromise.
Savoir à quoi on peut faire confiance, où et pendant combien de temps dépend désormais entièrement des identités des machines et des PKI qui les gèrent.
Parallèlement, la durée de vie TLS reconnus par le public diminue rapidement, pour atteindre 47 jours d'ici 2029. Cela signifie que la confiance n'est plus statique. Elle doit être continuellement établie, validée et renouvelée.
Ce changement modifie fondamentalement le mode PKI fonctionnement PKI , ainsi que la manière dont elle doit être évaluée. Lorsque les certificats doivent être émis, renouvelés et remplacés à la vitesse de l'éclair, l'inefficacité et les risques s'accumulent rapidement.
PKI manuelle ou automatisée : une différence en termes de coûts et de risques
Quelle est la différence entre PKI manuelle et PKI automatisée ? Suivez l'argent... Les organisations qui s'appuient sur une gestion manuelle des certificats ont du mal à évoluer sans augmenter leurs effectifs, accroître les risques ou accepter les temps d'arrêt comme inévitables.
Chaque renouvellement manqué crée un risque de panne. Chaque panne entraîne une perte de revenus, une atteinte à la réputation et des coûts de réparation d'urgence.
By contrast, certificate lifecycle automation changes the economics of PKI. Automation reduces renewal failures, improves visibility, and lowers the effort required to manage certificates across hybrid and multi-cloud environments. This is where certificate lifecycle automation ROI becomes measurable – not just in time saved, but in PKI risk reduction and certificate outage prevention.
Pour de nombreuses entreprises, l'argument commercial devient clair : le retour sur investissement PKI n'est plus théorique. Il repose sur la capacité à réduire les coûts PKI , à minimiser les pannes et à reprendre le contrôle d'une couche de confiance de plus en plus critique.
Dans un avenir où les certificats devront être renouvelés tous les 47 jours, voire moins, les processus manuels et PKI traditionnels ne pourront tout simplement pas suivre le rythme.
Le défi ne consiste plus seulement à délivrer des certificats. Il s'agit désormais de maintenir la confiance à la vitesse des machines.
Pourquoi PKI est désormais un sujet commercial
À mesure que les organisations modernisent leurs infrastructures, adoptent des architectures cloud natives et se préparent à faire face à de nouvelles menaces telles que la cryptographie post-quantique, PKI passée de l'arrière-plan à la salle de réunion.
Au lieu de se demander si PKI nécessaire, les dirigeants se posent la question suivante :
- Notre infrastructure de confiance numérique est-elle suffisamment résiliente ?
- Que se passe-t-il si les certificats échouent à grande échelle ?
- Sommes-nous trop dépendants des processus manuels ?
- Quel est le coût réel du maintien de l'infrastructure PKI nous la connaissons aujourd'hui ?
C'est pourquoi vous devez être capable de traduire PKI en termes commerciaux et de gestion des risques que les dirigeants peuvent comprendre.
Ce qu'apporte une étude Forrester Total Economic Impact™ à PKI
Une étude Forrester Total Economic Impact™ a été conçue pour quantifier l'impact économique, opérationnel et en termes de réduction des risques d'un investissement technologique au fil du temps.
Une étude commandée par Keyfactor et réalisée par Forrester Consulting Keyfactor l'expérience d'une organisation composite, sur la base d'entretiens avec des clients, afin d'examiner :
- Avantages réalisés au fil du temps
- Coûts de déploiement et d'exploitation
- Risques et incertitudes, ajustés de manière prudente
- Résultats financiers tels que le retour sur investissement, la période de récupération et la valeur actuelle nette
L'objectif de l'étude n'était pas de déterminer si un produit était « le meilleur », mais de fournir un cadre économique structuré pour aider les décideurs à évaluer si un investissement apportait de la valeur.
Pourquoi l'analyse économique indépendante est importante
Les équipes chargées de la sécurité comprennent PKI l'importance de PKI . Les équipes de direction, quant à elles, sont chargées d'évaluer PKI d'autres sources de risques et d'investissements pour l'entreprise.
Une analyse économique indépendante comble cette lacune en fournissant un cadre cohérent pour évaluer les coûts, les risques et l'impact opérationnel, fondé sur les résultats de l'organisation composite modélisée dans l'étude.
Afin d'aider à quantifier l'impact commercial de la gestion moderne des certificats, Keyfactor Forrester Consulting de mener une étude TEI.
The goal: provide a clear financial framework organizations can use to evaluate the potential value of automating and centralizing PKI with Keyfactor.
Forrester a interrogé cinq organisations et modélisé une entreprise composite comptant 40 000 employés et générant un chiffre d'affaires annuel de 20 milliards de dollars.
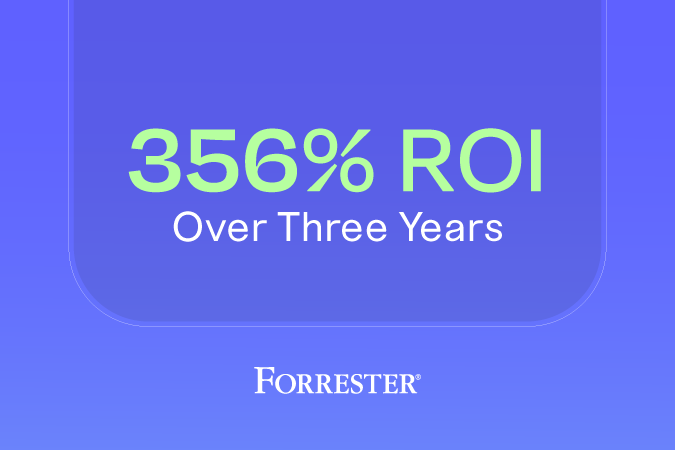
The findings were significant: a 356% return on investment and $9.9 million in net present value over three years.
Plus important encore, l'étude montre comment l'amélioration de la visibilité, l'automatisation et la modernisation des infrastructures se traduisent par des résultats commerciaux mesurables. Examinons les chiffres :
→ Économies et coût total de possession
Avant Keyfactor, la gestion des certificats était fragmentée, manuelle et coûteuse à maintenir. Les équipes travaillaient en silos. Les ingénieurs effectuaient des tâches répétitives. Les coûts d'infrastructure ne cessaient d'augmenter.
Après l'automatisation, l'économie a changé.
En trois ans, l'organisation composite a réalisé une valeur actuelle nette de 9,9 millions de dollars, réduit les coûts PKI jusqu'à 95 % dès la troisième année et économisé jusqu'à 12 000 heures rien que sur la fourniture de certificats, avec des gains d'efficacité supplémentaires sur les renouvellements et le déploiement.
La visibilité centralisée et l'automatisation ont complètement transformé le modèle de coûts.
→ Réduction des risques et continuité des activités
Les pannes de certificats ne sont pas théoriques. Elles sont perturbatrices, visibles et coûteuses.
With limited visibility, the composite organization faced expiration risks and security blind spots. After implementing Keyfactor, certificate-related incidents dropped by 95%.
Cela signifie moins de pannes. Moins d'alertes incendie. Moins de perturbations pour les clients.
La visibilité totale a également permis d'éliminer les certificats frauduleux et fantômes, renforçant ainsi la sécurité globale et réduisant les vecteurs d'attaque potentiels.
PKI moved from reactive problem to proactive risk control.
→ Efficacité opérationnelle grâce à l'automatisation
Let’s do the automation math now: the composite organization eliminated up to 12,000 manual provisioning hours, significantly reduced renewal effort per certificate, and freed highly skilled PKI engineers to focus on higher-value initiatives.
Au lieu de courir après les dates d'expiration, les équipes ont apporté un soutien plus rapide à l'entreprise et se sont préparées à des cycles de vie plus courts pour les certificats et au passage à l'ère post-quantique.
→ Délai de rentabilisation
The study found a 356% ROI over three years – with a rapid payback period.
Il ne s'agit pas d'un projet d'optimisation à long terme. L'automatisation des certificats peut avoir un impact financier et opérationnel mesurable dès la première année.
Pour les organisations soumises à la pression de prouver leur valeur, cette rapidité est importante.
Découvrez dès maintenant l'étude TEI complète
PKI toujours été essentielle à la confiance numérique. Ce qui a changé, ce sont les attentes en matière de responsabilité.
Les organisations modernes ne peuvent plus se permettre de gérer PKI un risque implicite ou présumé. La gestion PKI exige PKI la même rigueur que celle appliquée aux autres sources de risque pour l'entreprise. Elles ont besoin de visibilité, d'automatisation et de preuves que leurs investissements réduisent les risques et apportent une valeur mesurable.
Téléchargez l'étude complète Forrester Total Economic Impact™ pour découvrir la méthodologie complète, le modèle financier détaillé et les conclusions ajustées en fonction des risques.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite

Présentation du serveur MCP pour Command : Une façon plus intelligente de gérer la confiance numérique
En savoir plus
Cryptographie symétrique et cryptographie asymétrique : quelle est la différence et quand utiliser chacune d'elles ?
En savoir plus